Claude von Anthropic ist 2026 ein gefragtes KI-Tool. Im Unternehmenskontext steht sofort die DSGVO-Konformität im Fokus. Wer Claude datenschutzkonform einsetzen will, muss jeden Schritt – von Vertrag bis Datenfluss – im Detail prüfen. Ein einfaches „Ja“ zur Nutzung gibt es nicht.
- Speicherort und Datenfluss: Claude verarbeitet Daten standardmäßig in den USA. Jede Nutzung bedeutet einen Drittlandtransfer nach DSGVO-Kapitel V.
- Verbraucher- vs. Unternehmenspläne: Bei Free/Pro/Max können Chats für Trainingszwecke verwendet und bis zu fünf Jahre gespeichert werden, sofern das Opt-in gesetzt ist. Im Team- oder Enterprise-Plan ist das Training vertraglich meist ausgeschlossen.
- EU-Hosting: DSGVO-konforme Nutzung gelingt 2026 praktisch nur über Cloud-Plattformen wie AWS Bedrock oder Google Vertex AI mit EU-Region. Die direkten Anthropic-APIs laufen in der Regel über US-Server.
- Verträge & AVV: Ohne Auftragsverarbeitungsvertrag (AVV/DPA) ist Claude für personenbezogene Daten im Unternehmen nicht DSGVO-konform nutzbar.
- Datenlöschung & Monitoring: Ein Löschkonzept, Zugriffskontrollen und eine lückenlose Dokumentation der Verarbeitung sind Pflicht.
Wer Claude DSGVO-konform nutzen will, muss jeden einzelnen Workflow prüfen: Plan, Vertrag, Datenkategorie und Plattform entscheiden über das Risiko.
Viele Teams setzen Claude ohne offizielle Freigabe ein. Das schafft Schatten-IT und erhöht das Risiko, dass sensible Daten unkontrolliert verarbeitet werden. Ein gesteuerter Rollout über Plattformen wie innogpt sorgt dafür, dass Datenflüsse zentral kontrolliert, Löschkonzepte umgesetzt und Verträge sauber dokumentiert werden.
Fehlt diese zentrale Steuerung, bleibt der Einsatz von Claude ein Compliance-Risiko – unabhängig von technischen Möglichkeiten.
Claude Datenschutz: Grundlagen und Risiken
Claude verarbeitet Unternehmensdaten nach eigenen Vorgaben. Diese unterscheiden sich je nach Account-Typ, Vertrag und Plattform deutlich. Wer Claude für interne Prozesse einsetzt, trifft auf Datenschutzrisiken, die sich nicht mit einer Standardeinstellung beheben lassen.
- Datenfluss: Claude überträgt Prompts, Dokumente und Nutzerinformationen oft in die USA – auch wenn der Zugang über eine europäische Plattform erfolgt.
- Speicherung: In Free-, Pro- und Max-Accounts bleiben Eingaben bis zu fünf Jahre gespeichert, sofern das Training aktiviert ist.
- Datenverwendung: Ohne explizites Opt-out nutzt Claude die Daten für das Modelltraining. Das betrifft auch vertrauliche Inhalte aus HR, Recht oder Vertrieb.
- Zugriffsrisiko: US-Behörden erhalten über den Cloud Act Zugriff auf Daten, wenn Claude AI auf US-Servern betrieben wird.
- Fehlende Löschkonzepte: Viele Unternehmen belassen es bei den Voreinstellungen und dokumentieren weder Löschfristen noch Datenabflüsse.
Claude datenschutzkonform einzusetzen, heißt: Jeder Schritt von der Eingabe bis zur Löschung muss nachvollziehbar und dokumentiert sein – inklusive aller Transfers und Zwecke der Datenverarbeitung.
Schatten-IT entsteht schnell, wenn Mitarbeitende Claude ohne zentrale Steuerung oder Freigabe nutzen. Typische Fehler dabei:
- Keine zentrale Verwaltung der Claude-Datenschutzeinstellungen.
- Unklarheit, ob personenbezogene Daten in Prompts eingegeben werden.
- Fehlende Dokumentation der Claude-Nutzung im Verzeichnis der Verarbeitungstätigkeiten.
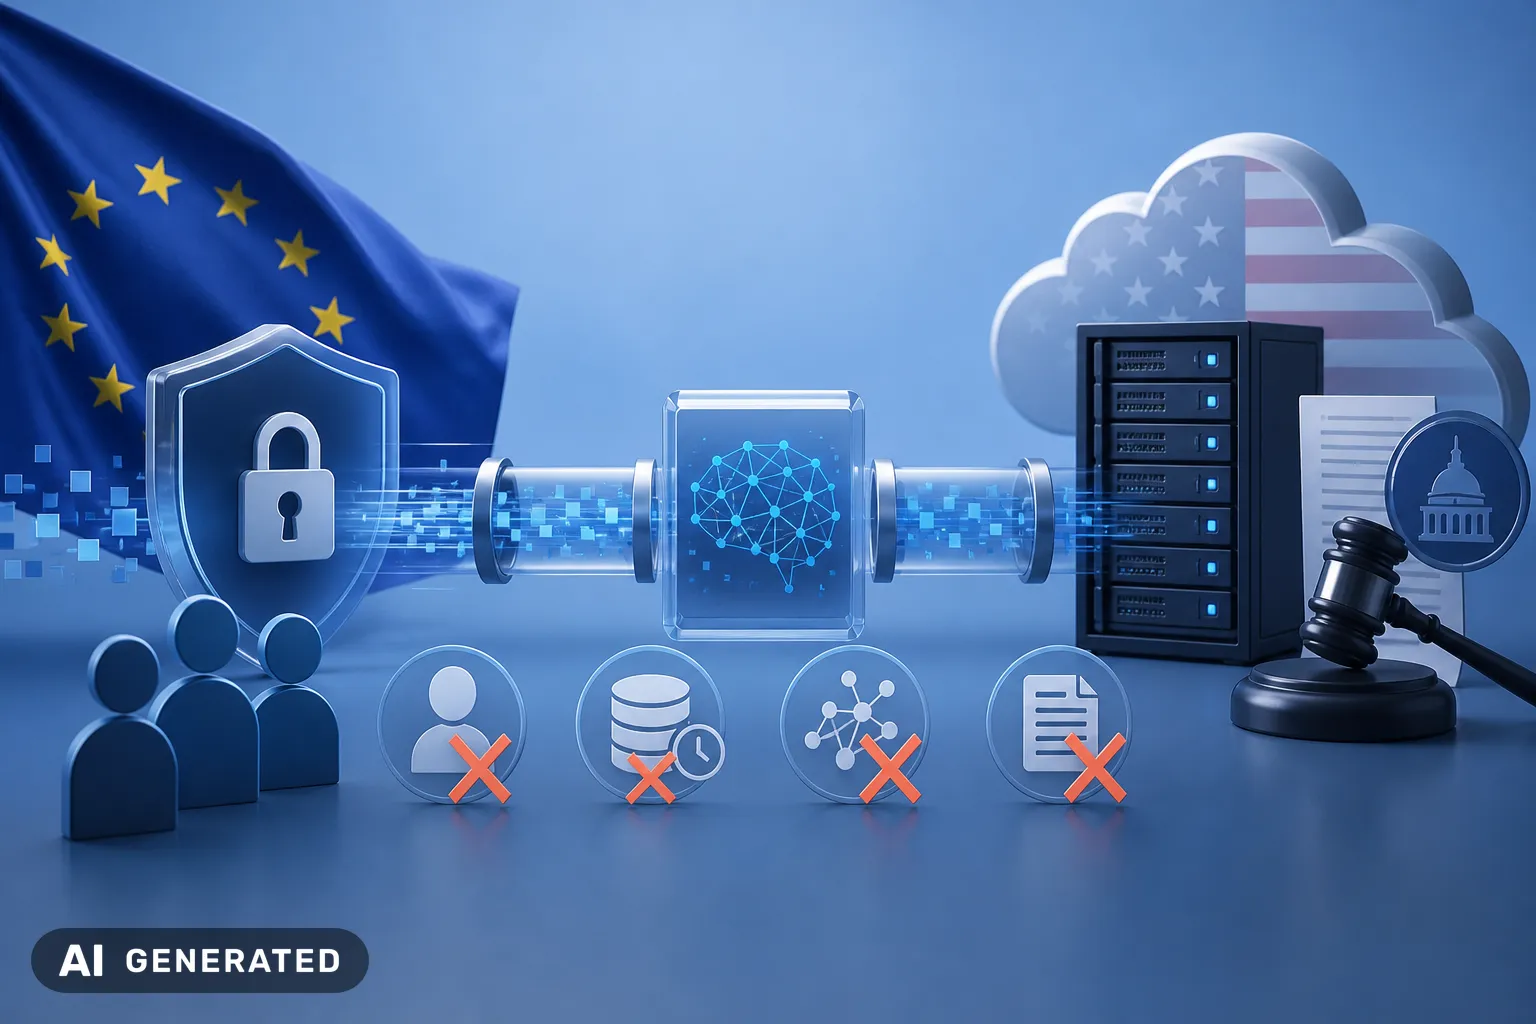
Viele Unternehmen gehen davon aus, dass Claude Pro oder Claude Enterprise automatisch alle Datenschutzanforderungen erfüllen. Doch ohne AVV/DPA und eine klare Klassifizierung der Daten bleibt ein Restrisiko – besonders bei internationalen Transfers und fehlender Transparenz der Claude AI Datenschutzprozesse.
Wer Claude DSGVO-konform nutzen will, muss jeden Workflow aktiv gestalten, dokumentieren und regelmäßig prüfen. Andernfalls entsteht schnell eine Schatten-IT, die sich der Kontrolle entzieht.
innoGPT setzt genau hier an: Die Plattform ermöglicht eine zentrale Steuerung, dokumentiert alle Datenflüsse und sorgt für rechtssichere Prozesse – ohne dass einzelne Mitarbeitende eigene Wege gehen müssen.
Ist Claude DSGVO-konform? Rechtliche Bewertung
Claude ist nicht automatisch DSGVO-konform. Jede Nutzung erfordert eine genaue Prüfung: Vertragslage, Speicherort und Datenfluss bestimmen, ob Claude datenschutzkonform eingesetzt werden kann. Im Standardbetrieb über die Anthropic-Plattform landen Daten fast immer in den USA – unabhängig davon, ob du Claude AI für Code, Team-Kommunikation oder Geschäftsprozesse nutzt.
- Verbraucher-Versionen (Free, Pro, Max): Ohne Opt-out werden Prompts für das Modelltraining verwendet und bis zu fünf Jahre gespeichert.
- Team- und Enterprise-Plan: Trainingsnutzung ist laut Vertrag meist ausgeschlossen, aber der Datenfluss bleibt kritisch – Serverstandort ist häufig weiterhin USA.
- EU-Hosting: DSGVO-konforme Nutzung von Claude ist 2026 nur über Amazon Bedrock oder Google Vertex AI mit EU-Region realistisch umsetzbar.
- AVV/DPA: Ein Auftragsverarbeitungsvertrag ist für Unternehmen zwingend, die Claude datenschutzkonform betreiben wollen.
- Löschkonzept: Ohne dokumentierte Löschfristen und klare Prozesse bleibt der Einsatz rechtlich angreifbar.
Wer Claude DSGVO-konform nutzen will, braucht neben dem passenden Vertrag eine vollständige Dokumentation aller Datenflüsse und Kontrolle über die Speicherorte – sonst bleibt ein Restrisiko.
Auch mit Claude Team oder Enterprise bleiben Drittlandtransfers und Zugriffsrechte nach US-Recht (Cloud Act) ein Problem. Ein häufiger Fehler: Unternehmen verlassen sich auf Aussagen wie „DSGVO ready“, ohne zu prüfen, ob alle Datenschutz-Einstellungen zentral steuerbar und dokumentiert sind. Schatten-IT entsteht, wenn einzelne Teams Claude ohne Freigabe nutzen – die Kontrolle über personenbezogene Daten geht verloren.
Für den DSGVO-konformen Einsatz von Claude KI braucht es einen klaren Ablauf:
- Team- oder Enterprise-Plan mit AVV abschließen
- EU-Hosting über Bedrock oder Vertex aktivieren
- Datenkategorien und Flüsse dokumentieren
- Löschfristen und Rechte der Betroffenen absichern
Schatten-IT wird zum Risiko, wenn KI-Tools wie Claude ohne zentrale Steuerung im Unternehmen genutzt werden. Die Folge: fehlende Übersicht über Datenströme und potenzielle Compliance-Verstöße.
Selbst bei sorgfältigem Setup bleibt Claude AI nur dann DSGVO-konform, wenn Unternehmen laufend kontrollieren und dokumentieren. Wer Schatten-IT und Compliance-Risiken vermeiden will, setzt auf eine Plattform wie innoGPT. Hier laufen DSGVO-konforme KI-Modelle aus Europa, alle Datenschutzanforderungen werden zentral gesteuert und dokumentiert.
Unterschiedliche Claude-Versionen und Datenschutzstatus
Claude steht 2026 in mehreren Versionen bereit. Jede Variante bringt eigene Datenschutzregeln und Risiken für Unternehmen mit. Wer Claude DSGVO-konform nutzen will, muss genau prüfen, welche Version für den jeweiligen Anwendungsfall passt und welche Einstellungen sowie Verträge tatsächlich greifen.
Vergleich: Datenschutz-Status der Claude-Versionen (Stand Oktober 2026)
| Kriterium | Claude Consumer (Free/Pro/Max) | Claude Team | Claude Enterprise | Claude über Bedrock/Vertex AI |
|---|---|---|---|---|
| Datenverarbeitung | USA | USA | USA | EU (je nach Region) |
| Opt-out Training möglich | Ja (in Einstellungen) | Vertraglich ausgeschlossen | Vertraglich ausgeschlossen | Vertraglich ausgeschlossen |
| Daten für Modelltraining | Ja (Standard), Opt-out nötig | Nein | Nein | Nein |
| Speicherfrist Eingaben | Bis 5 Jahre | 30 Tage (teils weniger) | 30 Tage (teils weniger) | 30 Tage (teils weniger) |
| AVV/DPA verfügbar | Nein | Ja, nach Anfrage | Ja, nach Anfrage | Ja, via Hyperscaler |
| EU-Hosting möglich | Nein | Nein | Nein | Ja |
| Zugriffsrechte nach US-Recht | Ja (Cloud Act) | Ja (Cloud Act) | Ja (Cloud Act) | Je nach Cloud-Anbieter |
| DSGVO-konform nutzbar | Nur mit Risiko | Eingeschränkt, abhängig vom Setup | Eingeschränkt, abhängig vom Setup | Mit AVV & EU-Region realistisch |
Source: Pexon Consulting (2026)
Die wichtigsten Unterschiede:
- Claude Consumer (Free/Pro/Max): Daten fließen standardmäßig ins Modelltraining, Speicherung bis zu fünf Jahre, kein AVV/DPA – für sensible Unternehmensdaten nicht geeignet.
- Claude Team/Enterprise: Training laut Vertrag ausgeschlossen, Datenverarbeitung bleibt aber in den USA, Zugriff nach US-Recht, AVV/DPA nur auf Anfrage.
- Claude über Bedrock/Vertex AI: DSGVO-Konformität nur, wenn EU-Region explizit gewählt, AVV mit Cloud-Anbieter abgeschlossen und Löschkonzept dokumentiert ist.
„Ob Claude DSGVO-konform ist, hängt 2026 an Vertrag, Speicherort und Kontrolle über die Datenflüsse – nicht am Produktnamen.“
Ein häufiger Fehler: Unternehmen verlassen sich auf Labels wie „Claude Enterprise Datenschutz“ oder „Claude Pro DSGVO“, ohne die tatsächlichen Speicherorte und Datenflüsse zu prüfen. Wer Claude im Unternehmen datenschutzkonform einsetzen will, braucht einen unterschriebenen AVV/DPA, steuert die Claude-Datenschutzeinstellungen zentral und kontrolliert regelmäßig, ob Daten wirklich in der EU verbleiben.
Im Standardbetrieb sind die meisten Claude-Versionen nicht DSGVO-konform. Erst über EU-Cloud-Anbieter mit dokumentierter Verarbeitung, AVV und Löschkonzept lässt sich Claude DSGVO-konform betreiben – ein Restrisiko bleibt durch Schatten-IT und US-Zugriffsrechte.
innoGPT setzt genau hier an: Die Plattform bietet eine DSGVO-konforme Integration von KI-Modellen wie Claude, übernimmt die Kontrolle über Datenflüsse und dokumentiert Prozesse revisionssicher. Damit lässt sich das Risiko durch Schatten-IT deutlich senken – Unternehmen behalten die Hoheit über ihre Daten und erfüllen Compliance-Anforderungen ohne Kompromisse.
Technische und organisatorische Maßnahmen für DSGVO-Konformität
Claude DSGVO-konform einzusetzen, erfordert gezielte technische und organisatorische Maßnahmen. Ohne klare Vorgaben besteht das Risiko, dass personenbezogene Daten unkontrolliert verarbeitet oder in Drittländer übertragen werden. Unternehmen, die Claude datenschutzgerecht nutzen wollen, müssen Schutzmechanismen implementieren und deren Wirksamkeit regelmäßig nachweisen.
- Verschlüsselung aller Datenübertragungen und gespeicherten Inhalte mit aktuellen Standards wie AES-256 und TLS (Stand 2026).
- Zugriffskontrolle durch rollenbasierte Rechtevergabe, sodass nur autorisierte Nutzer Zugriff auf sensible Daten in Claude erhalten.
- Monitoring sämtlicher Zugriffe und Datenflüsse, inklusive Protokollierung aller Aktivitäten im Claude-Account.
- Regelmäßige Überprüfung der Datenschutzeinstellungen und der AVV/DPA-Konfiguration. Jede Änderung an Plattform oder Vertrag muss dokumentiert werden.
- Löschkonzept für personenbezogene Daten, etwa automatische Löschung nach 30 Tagen, sofern technisch möglich und nachweisbar umgesetzt.
- Pseudonymisierung und Anonymisierung sensibler Inhalte vor der Verarbeitung mit Claude, um das Risiko eines Datenabflusses zu senken.
- Verzeichnis der Verarbeitungstätigkeiten aktuell halten und die Claude-Nutzung detailliert dokumentieren.
„Wer Claude DSGVO-konform nutzen will, braucht mehr als einen AVV. Ohne Monitoring und zentral gesteuerte Einstellungen bleibt der Datenschutz bei Claude AI lückenhaft.“
In der Praxis scheitert die DSGVO-Konformität häufig an fehlender Steuerung: Schatten-IT entsteht, wenn Mitarbeitende Claude eigenständig über private Accounts oder API-Keys nutzen. Genau hier setzt innoGPT an. Die Plattform stellt DSGVO-konforme KI-Modelle bereit, setzt auf europäisches Hosting, ist ISO 27001-zertifiziert und ermöglicht zentrale Rechteverwaltung. So lassen sich Claude-Alternativen kontrolliert und revisionssicher in Unternehmensprozesse einbinden – ohne Kontrollverlust und mit dokumentiertem Datenschutz.
Vertragliche Grundlagen: AVV/DPA und Datenverarbeitung bei Claude
Ohne unterschriebenen Auftragsverarbeitungsvertrag (AVV/DPA) ist Claude für personenbezogene Unternehmensdaten nicht DSGVO-konform einsetzbar. Wer Claude im Unternehmen nutzen will, muss einen AVV/DPA abschließen und die konkreten Vertragsbedingungen sorgfältig prüfen.
- Consumer/Pro/Max: Kein AVV/DPA verfügbar. Damit fehlt jede rechtliche Grundlage für die Verarbeitung personenbezogener Daten. Sensible Daten dürfen hier nicht verarbeitet werden.
- Claude Team/Enterprise: AVV/DPA wird auf Anfrage bereitgestellt, aber nur für Geschäftskunden mit verifiziertem Unternehmensaccount. Eine genaue Vertragsprüfung ist hier unerlässlich.
- API/Cloud (Bedrock/Vertex AI): AVV/DPA richtet sich nach dem jeweiligen Plattformanbieter. Amazon und Google stellen eigene Verträge bereit, die separat abgeschlossen werden müssen.
- Datenverarbeitung: Standardmäßig erfolgt die Verarbeitung in den USA. Ein Drittlandtransfer nach DSGVO-Kapitel V liegt immer vor, es sei denn, das Modell läuft explizit in einer EU-Region.
- Vertragsinhalte prüfen: Speicherfristen, Löschmechanismen, Training-Opt-out, Supportzugriffe und die Regelungen zum Datentransfer müssen klar und nachvollziehbar im Vertrag festgehalten sein.
Wer Claude DSGVO-konform betreiben will, braucht einen unterschriebenen AVV/DPA. Ohne diesen Vertrag entsteht ein erhebliches Datenschutzrisiko für das Unternehmen.
Viele Unternehmen prüfen nicht, ob der AVV/DPA für jeden Account gilt. Ein typischer Fehler: Claude wird über private Accounts oder Schatten-IT genutzt, ohne dass ein AVV/DPA abgeschlossen wurde. Das führt zu Bußgeldern und Kontrollverlust über sensible Unternehmensdaten.
innoGPT stellt für alle Unternehmensnutzer einen geprüften AVV/DPA bereit, verarbeitet Daten ausschließlich in der EU und dokumentiert Datenflüsse lückenlos. Wer Claude DSGVO-konform einsetzen will, aber Risiken durch Schatten-IT und fehlende Kontrolle vermeiden möchte, setzt auf eine Plattform wie innoGPT, die Datenschutz bei Claude AI und Compliance von Beginn an absichert.
Praxisbeispiele: Claude DSGVO-konform im Unternehmen einsetzen
Claude im Unternehmensalltag DSGVO-konform zu nutzen, erfordert klare Workflows und technische Schutzmaßnahmen. Wer Claude KI einsetzt, dokumentiert jeden Schritt selbst und trägt die Verantwortung – der Anbieter übernimmt sie nicht.
- Vertragsprüfung: Vor dem ersten Claude-Einsatz prüft die IT den AVV/DPA. Ohne unterschriebenen Vertrag findet keine Verarbeitung personenbezogener Daten statt.
- Regionale Verarbeitung: Claude Team oder Enterprise läuft ausschließlich über Bedrock oder Vertex AI mit EU-Region. Consumer-Konten und US-Standorte sind ausgeschlossen.
- Prompt-Design: Sensible Daten werden vor der Eingabe pseudonymisiert oder anonymisiert – Kürzel oder Platzhalter ersetzen Namen.
- Monitoring und Logging: Jeder Claude-Einsatz steht im Verzeichnis der Verarbeitungstätigkeiten, inklusive Zweck, Speicherort und Löschkonzept.
- Training-Opt-out: Die Option „Model Improvement“ bleibt deaktiviert, damit keine Eingaben für das Modelltraining gespeichert werden.
„Claude DSGVO konform nutzen heißt: kein Prompt ohne AVV, kein Datenfluss ohne EU-Region, kein Einsatz ohne Löschkonzept.“
Ein HR-Team setzt Claude Team für Arbeitszeugnisse ein. Die Daten werden vorab pseudonymisiert, die Verarbeitung läuft über Bedrock in der EU-Region, und alle Prompts sowie Ergebnisse werden nach 30 Tagen automatisch gelöscht. Der AVV mit Amazon liegt geprüft und abgelegt vor.
Ein häufiger Fehler: Unternehmen verlassen sich auf die Standardeinstellungen von Claude Pro oder Max und übersehen, dass dort kein AVV gilt und personenbezogene Daten in den USA gespeichert werden. Wer Claude DSGVO-konform nutzen will, wählt immer Team- oder Enterprise-Variante mit geprüftem Vertrag und EU-Region. Schatten-IT entsteht, wenn Mitarbeitende ohne Freigabe Consumer-Konten nutzen – das unterläuft jede Compliance.
innoGPT greift genau an dieser Stelle ein. Die Plattform stellt DSGVO-konforme KI-Modelle mit EU-Hosting bereit und begleitet Unternehmen beim Rollout, der Prozessdokumentation und der Umsetzung individueller Datenschutzmaßnahmen. So bleibt die Kontrolle im Unternehmen – nicht bei Schatten-IT-Accounts.
Claude vs. europäische KI-Anbieter: Datenschutz im Vergleich
Claude KI im Unternehmen datenschutzkonform einzusetzen, bringt einen direkten Vergleich mit europäischen KI-Plattformen auf den Tisch. Die entscheidenden Unterschiede liegen nicht nur beim Hosting, sondern vor allem bei der Kontrolle über Datenflüsse, dem Auftragsverarbeitungsvertrag (AVV) und dem Umgang mit Löschfristen.
- Speicherort: Claude verarbeitet und speichert Daten überwiegend in den USA, auch bei Team- und Enterprise-Accounts. Eine Speicherung in der EU ist nur über Bedrock oder Vertex AI möglich.
- AVV/DPA: Bei Claude gibt es einen AVV ausschließlich für Unternehmenskonten. Europäische Anbieter wie innogpt liefern den AVV standardmäßig mit – unabhängig vom Tarif.
- Datenzugriff: US-Anbieter wie Anthropic Claude unterliegen dem Cloud Act. Behördenzugriffe auf Daten bleiben ein reales Risiko. innogpt hostet ausschließlich in Europa und prüft Zugriffsanfragen nach EU-Recht.
- Löschkonzept: Die Löschfristen bei Claude AI hängen vom Vertrag ab: 30 Tage bei Business-Plänen, bis zu fünf Jahre bei Consumer-Accounts. innogpt setzt auf dokumentierte, automatisierte Löschprozesse nach DSGVO-Standards.
- Datenschutz-Einstellungen: Europäische Plattformen bieten detaillierte Einstellungen für Prompt-Logging, Training-Opt-out und Zugriffskontrolle. Bei Claude sind viele Einstellungen zentralisiert und weniger individuell steuerbar.
Vergleich: Datenschutz bei Claude und innogpt (Stand Oktober 2026)
| Kriterium | Claude Team/Enterprise | innogpt |
|---|---|---|
| Speicherort | USA/EU (nur Bedrock/Vertex) | Europa (Standard) |
| AVV/DPA verfügbar | Nur für Business-Kunden | Immer, unabhängig vom Plan |
| Cloud Act Risiko | Ja | Nein |
| Automatisiertes Löschkonzept | Teils, vertragsabhängig | Standard, dokumentiert |
| Zugriffskontrolle | Eingeschränkt, zentral | Granular, rollenbasiert |
| DSGVO-konform nutzbar | Nur mit AVV & EU-Region | Standard, mit Audit |
| Individuelle Beratung | Fehlt, nur Support-Tickets | Persönlicher Ansprechpartner |
Source: innogpt.de (2026)
Claude KI Datenschutz lässt sich durch technische und organisatorische Maßnahmen verbessern. Trotzdem bleibt der Einsatz immer ein Balanceakt zwischen US-Gesetzgebung und DSGVO. Wer Claude DSGVO-konform nutzen will, muss jede Einstellung und jeden Vertrag im Detail prüfen.
„Datenschutz bei Claude AI ist kein Selbstläufer – echte DSGVO-Konformität hängt am Vertrag, Speicherort und Löschkonzept. Europäische Anbieter wie innogpt nehmen dir diese Prüfung ab und bieten echte Kontrolle.“
Ein häufiger Fehler: Unternehmen verlassen sich auf die Datenschutz-Versprechen im Marketing von Claude, ohne die konkreten Datenflüsse und AVV-Details zu prüfen. Bei innogpt laufen alle Prozesse über ein geprüftes, in Europa gehostetes System – inklusive persönlicher Beratung und Audit-Möglichkeit.
Gerade bei sensiblen Daten und komplexen Compliance-Anforderungen bietet eine europäische KI-Plattform wie innogpt mehr Kontrolle und dokumentierte DSGVO-Konformität als Claude. Schatten-IT entsteht oft dann, wenn Mitarbeitende auf nicht geprüfte US-Tools ausweichen. Ein zentral verwaltetes, geprüftes System wie innogpt reduziert dieses Risiko und schafft Klarheit bei Datenschutz und Compliance.
Auswirkungen des EU AI Act auf Claude und DSGVO
Der EU AI Act bringt ab 2026 neue Vorgaben für KI-Tools wie Claude in Unternehmen. Wer Claude DSGVO-konform einsetzen will, muss neben dem Datenschutz auch spezifische KI-Pflichten umsetzen. Diese Anforderungen gehen deutlich über klassische DSGVO-Kontrollen hinaus.
- Risikoklassifizierung: Unternehmen prüfen, ob Claude als „Hochrisiko-KI“ eingestuft wird – etwa bei HR, Compliance oder kritischer Infrastruktur.
- Transparenzpflichten: Wer Claude im Unternehmen nutzt, informiert Nutzende und Betroffene über den KI-Einsatz und dokumentiert Entscheidungswege.
- Überwachung: Der AI Act fordert kontinuierliches Monitoring und regelmäßige Prüfungen der eingesetzten Claude-Versionen – inklusive Prompt-Logging und Audit-Trails.
- Datenherkunft und -verarbeitung: Claude AI muss exakt dokumentieren, welche Daten wie verarbeitet werden, besonders bei personenbezogenen oder sensiblen Informationen.
- Human-in-the-Loop: In vielen Fällen ist ein menschlicher Kontrollmechanismus vorgeschrieben, insbesondere bei automatisierten Entscheidungen.
Wer Claude AI DSGVO-konform betreiben will, muss ab 2026 zwingend auch die Vorgaben des EU AI Act erfüllen – sonst drohen Bußgelder auf zwei Ebenen.
Die größte Hürde bleibt der Drittlandtransfer. Selbst mit EU-Hosting über Bedrock oder Vertex AI ist Claude nur dann DSGVO-konform, wenn Vertrag, Speicherort und Zugriffsrechte eindeutig geregelt sind. Der AI Act verschärft die Dokumentations- und Kontrollpflichten, löst aber nicht das Grundproblem: Claude als US-Dienst bringt immer ein Restrisiko beim Datenschutz mit.
Schatten-IT entsteht oft schneller als gedacht. Wird Claude ohne zentrale Steuerung eingesetzt, fehlt meist der Nachweis, dass alle AI Act- und DSGVO-Pflichten eingehalten werden. Genau hier setzt innogpt an. Die Plattform verbindet verschiedene KI-Modelle mit vollständiger Kontrolle, EU-Hosting und dokumentierten Prozessen. So lassen sich Claude-Alternativen DSGVO- und AI-Act-konform integrieren.
Wer Claude AI im Unternehmen nutzt, sollte jetzt prüfen, ob der Einsatz wirklich alle aktuellen Anforderungen erfüllt. In vielen Fällen ist ein europäischer Anbieter wie innogpt rechtlich und praktisch die sicherere Wahl.
Schatten-IT und Kontrollverlust: Das größte Risiko beim Claude-Einsatz
Schatten-IT ist beim Einsatz von Claude AI im Unternehmen das zentrale Datenschutzrisiko. Auch wenn technische und vertragliche Maßnahmen vorhanden sind, bleibt der tatsächliche Datenfluss oft undokumentiert. Das gefährdet die DSGVO-Konformität direkt.
- Mitarbeitende greifen auf Claude Pro oder Consumer-Konten zu, ohne Freigabe durch die IT – oft mit echten Kundendaten.
- Verträge wie AVV existieren nur für zentrale Accounts, nicht für einzelne Anwendungen im Unternehmen.
- Daten werden außerhalb der offiziellen Systeme verarbeitet, Löschkonzepte greifen nicht.
- Claude Team- oder Enterprise-Zugänge werden privat genutzt, ohne Monitoring oder zentrale Steuerung.
- Es fehlt die Übersicht, welche Claude-Version genutzt wird und wie der aktuelle Datenschutzstatus aussieht.
Wer Claude AI ohne zentrale Kontrolle einsetzt, verliert die Übersicht über Datenflüsse und riskiert unbemerkt DSGVO-Verstöße – unabhängig davon, wie datenschutzsicher Claude technisch wäre.
Ein häufiger Fehler: Ein Team bucht eigenständig Claude Pro, lädt sensible Daten hoch und verlässt sich auf das Opt-out für Training. Bei einer Datenschutzprüfung fehlt dann jede Dokumentation, wie Claude mit diesen Daten umgegangen ist. Das führt zu Bußgeldern und Vertrauensverlust.
innoGPT setzt genau hier an. Die Plattform dokumentiert und steuert alle KI-Anwendungen zentral, sodass Unternehmen jederzeit den Überblick behalten. Individuelle Claude DSGVO Skills lassen sich gezielt einbinden, Schatten-IT wird von Anfang an vermieden.
Für einen DSGVO-konformen Claude-Einsatz reicht es nicht, Einstellungen anzupassen. Ohne zentrale Steuerung und Kontrolle bleibt jeder Einsatz ein rechtliches Risiko – und öffnet Schatten-IT Tür und Tor.
FAQ: Häufige Fragen zu Claude und Datenschutz
Fazit
Claude AI lässt sich im Unternehmen nur dann DSGVO-konform betreiben, wenn Verträge, Datenflüsse und die organisatorische Kontrolle lückenlos geregelt sind. In der Praxis scheitert es selten an der Technik, sondern meist an unkontrollierter Nutzung. Sobald Mitarbeitende eigenständig Claude Pro oder Consumer-Konten verwenden, entzieht sich die Datenverarbeitung der zentralen Steuerung. Löschkonzepte greifen nicht mehr, und der AVV/DPA verliert seine Wirkung.
- AVV/DPA immer abschließen und regelmäßig prüfen – ohne diesen Vertrag ist Claude im Unternehmen nicht rechtskonform einsetzbar.
- Team-, Enterprise- oder API-Modelle mit EU-Hosting und klarer Zugriffskontrolle wählen.
- Consumer-, Pro- und Max-Konten konsequent vermeiden – sie erfüllen die Anforderungen an Datenschutz bei Unternehmensdaten nicht.
- Technische Maßnahmen wie Verschlüsselung, Monitoring und Löschkonzepte verbindlich umsetzen.
- Zentrale Steuerung und gezielte Schulungen der Mitarbeitenden, um Schatten-IT zu verhindern.
Die größte Gefahr für die DSGVO-Konformität liegt nicht in der Software, sondern in der Schatten-IT. Wer hier nicht aktiv gegensteuert, verliert schnell die Kontrolle über sensible Daten.
Wer Claude AI datenschutzkonform nutzen will, braucht mehr als nur die richtigen Einstellungen. Ein durchgängiges Compliance-Konzept ist Pflicht. innogpt setzt genau hier an: DSGVO-konforme KI-Modelle, Hosting in Europa, individuelle Beratung und zentrale Steuerung – so bleibt Schatten-IT außen vor. Wer ohne zentrale Lösung experimentiert, riskiert Verstöße gegen die DSGVO und den Verlust sensibler Informationen.
Das könnte dich auch interessieren
Über den Autor
Tim Geier
Tim & KIEr ist studierter Medienmanager und tief in der KI-Praxis: Tim begleitet Unternehmen dabei, KI sicher und DSGVO-konform auszurollen, und übersetzt komplexe KI-Themen in verständliche, umsetzbare Schritte.
Dieser Beitrag wurde von Tim und KI gemeinsam erstellt.
Wöchentliche KI-News ins Postfach
Neue Modelle, Praxistipps & Experteneinschätzungen — kostenlos für alle.
Ähnliche Beiträge

KI Rechenzentrum: EU-Hosting 2026 für Unternehmen
Entdecken Sie, wann sich ein KI-Rechenzentrum mit EU-Hosting für Ihr Unternehmen lohnt. Erfahren Sie mehr über DSGVO-konforme Lösungen.
Shadow AI Risiken Unternehmen: Unkontrollierte KI-Nutzung
Shadow AI Risiken in Unternehmen sind alarmierend! 52% der Wissensarbeiter nutzen ungenehmigte KI-Tools. ➨ Jetzt mehr erfahren!

Datensicherheit Unternehmen: Ihr Leitfaden für sicheren Schutz
Erfahren Sie bewährte Strategien zur Datensicherheit unternehmen und sichern Sie Ihren Erfolg. Jetzt mehr über modernen Schutz für Ihr Unternehmen entdecken!
Alle Themen
Bereit für KI im Unternehmen?
Erleben Sie innoGPT in Aktion und entdecken Sie, wie KI Ihre Arbeit transformiert.
Demo buchen