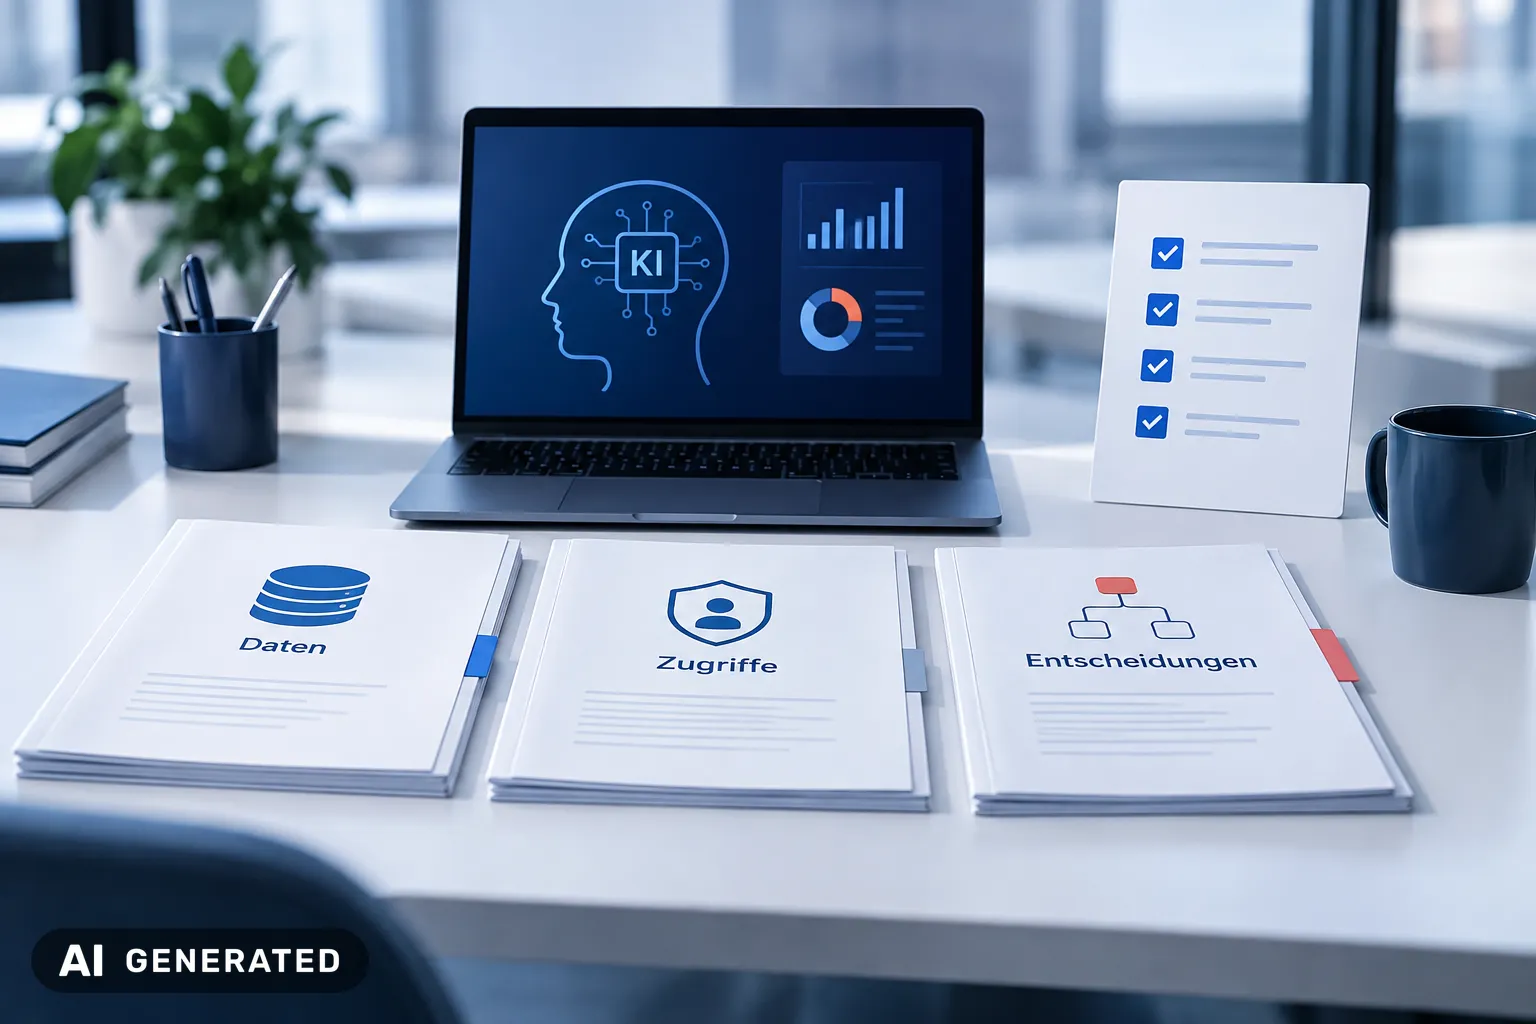
Ein KI-Audit prüft anhand festgelegter Kriterien, ob KI-Systeme sicher, nachvollziehbar und für ihren vorgesehenen Einsatz geeignet sind. Entscheidend sind Belege: Welche Daten verarbeitet das System, wer erhält Zugriff und wer kontrolliert die Ergebnisse?
Stell dir vor, dein Vertrieb erstellt Angebote mit einer KI, die auf interne Dokumente zugreift. Die Texte stimmen, doch ein Angebot enthält vertrauliche Einkaufskonditionen aus einem anderen Geschäftsbereich.
Ein guter Text belegt noch keinen kontrollierten Betrieb.
Ein KI Audit für Unternehmen prüft diese Grenzen gezielt. Erfolgreiche Antworten allein reichen nicht.
- Daten: Welche Dokumente nutzt die Anwendung, und sind sie für den jeweiligen Zweck freigegeben?
- Zugriffe: Bleiben vertrauliche Inhalte gesperrt, auch wenn Beschäftigte ausdrücklich danach fragen?
- Entscheidungen: Lässt sich nachvollziehen, welche Informationen eine Ausgabe geprägt haben und wer sie freigegeben hat?
Bei einer KI-Plattform wie innoGPT umfasst die Prüfung auch das angebundene Unternehmenswissen. Wer nur das Sprachmodell testet, prüft weder Dokumentenauswahl noch Zugriffsgrenzen.
Meiner Meinung nach beginnt eine brauchbare Prüfung mit einem absichtlich unbequemen Testfall. Im Angebotsbeispiel testest du mit getrennten Benutzerrollen, ob gesperrte Einkaufskonditionen verborgen bleiben. Ein bestandener Einzeltest ersetzt keine Bewertung des gesamten Systems.
TLDR: KI-Audit auf einen Blick
Ein KI-Audit liefert dokumentierte Befunde statt pauschaler Sicherheitsversprechen. Dafür brauchst du festgelegte Prüfkriterien, protokollierte Tests und Verantwortliche, die festgestellte Mängel beheben.
- Prüfumfang: Bewerte Datenherkunft, Berechtigungen, Ergebnisqualität und menschliche Kontrolle zusammen, nicht allein die Antworten des Modells.
- Standards: ISO/IEC 42001 beschreibt Anforderungen an KI-Managementsysteme. ISO 19011 enthält Leitlinien für Managementsystemaudits.
- Nachweise: Ein KI-Auditor benötigt etwa Systemdokumentation, Testprotokolle und Freigaben, nicht bloß Aussagen wie „Das haben wir geprüft“.
- Ergebnis: Halte jeden Befund mit Risiko, Beleg, zuständiger Person und Korrekturtermin fest. Prüfe danach die Umsetzung.
Nicht jeder Standard ist Pflicht. ISO/IEC 42001 ist nicht automatisch für jedes Unternehmen gesetzlich vorgeschrieben. Rechtliche Pflichten ergeben sich aus dem konkreten Einsatz, geltendem Datenschutzrecht und einschlägigen Vorgaben des EU-KI-Gesetzes.
Ein KI-Governance-Framework regelt Zuständigkeiten und Kontrollen im laufenden Betrieb. Vor einem Modellwechsel legt dein Team beispielsweise fest, wer Vergleichstests durchführt und die neue Version freigibt.
Ein bestandener Test mit einer Modellversion belegt nicht, dass die nächste Version dieselben Anforderungen erfüllt.
Bei KI-Agenten zählt dieser Unterschied besonders. Prüfe nicht nur ihre Texte, sondern auch ausgeführte Aktionen und vorgesehene Freigaben. Eine korrekt formulierte Buchungsbestätigung beweist noch nicht, dass der Agent die Buchung auslösen durfte.
Definition und Zweck eines KI-Audits
Ein KI-Audit bewertet nicht nur die Technik, sondern auch die Folgen ihres Einsatzes für Menschen und Geschäftsprozesse. Eine technisch fehlerfreie Schnittstelle sagt nichts darüber aus, ob eine Bewerberauswahl bestimmte Personengruppen benachteiligt.
Ein fehlerfreier Funktionstest belegt keine faire Auswahlentscheidung.
Was sind Audits im Kern? Sie vergleichen nachweisbare Zustände mit festgelegten Anforderungen, statt bloß Verbesserungsideen zu sammeln. Bei lernenden Systemen prüfen sie auch, ob die Ergebnisse den tatsächlichen Einsatz ausreichend abbilden.
Warum der technische Funktionstest nicht reicht
Ein Funktionstest bestätigt etwa, dass eine Bewerbungssoftware Lebensläufe verarbeitet. Die weitergehende Prüfung klärt, ob ihre Bewertungen für den vorgesehenen Auswahlprozess geeignet sind.
Angenommen, eine Personalabteilung sortiert Bewerbungen nach Berufserfahrung vor. Das System bewertet längere Erwerbspausen pauschal negativ, obwohl sie laut Auswahlrichtlinie kein Ausschlussgrund sind. Ein Prüfer vergleicht deshalb die hinterlegten Auswahlkriterien mit Testbewerbungen gleicher Qualifikation und unterschiedlicher Erwerbsbiografie.
Abweichende Bewertungen liefern einen konkreten Untersuchungsanlass, aber noch keinen Diskriminierungsnachweis. Dafür müssen Prüfer weitere Einflussgrößen und den tatsächlichen Auswahlprozess untersuchen. Diese Unterscheidung verhindert vorschnelle Entwarnung und unbelegte Vorwürfe.
- KI prüfen bedeutet, das eingesetzte System zum Prüfgegenstand zu machen.
- KI zur Analyse von Spesenbelegen einzusetzen, ist eine KI-gestützte Prüfung anderer Vorgänge.
- Beide Ansätze überschneiden sich erst, wenn auch die Spesenprüfungssoftware selbst untersucht wird.
Planung und Durchführung von KI-Audits (inkl. ISO 42001 und ISO 19011:2026)
Ein belastbarer Prüfplan legt Prüfumfang, Kriterien und Nachweise vor dem ersten Interview fest. Sonst prüfst du am Audittag vor allem, wer seine Unterlagen findet.
ISO/IEC 42001 beschreibt Anforderungen an das KI-Managementsystem. ISO 19011 liefert Leitlinien für die Auditdurchführung.
TÜV AUSTRIA verbindet beide im Schulungsangebot „Interne KI-Audits planen und durchführen (ISO 42001 und ISO 19011:2026)“. Die Nennung im Seminartitel ersetzt keine Prüfung der verwendeten Normausgabe. Dokumentiere Ausgabe und relevante Anforderungen deshalb im Prüfplan.
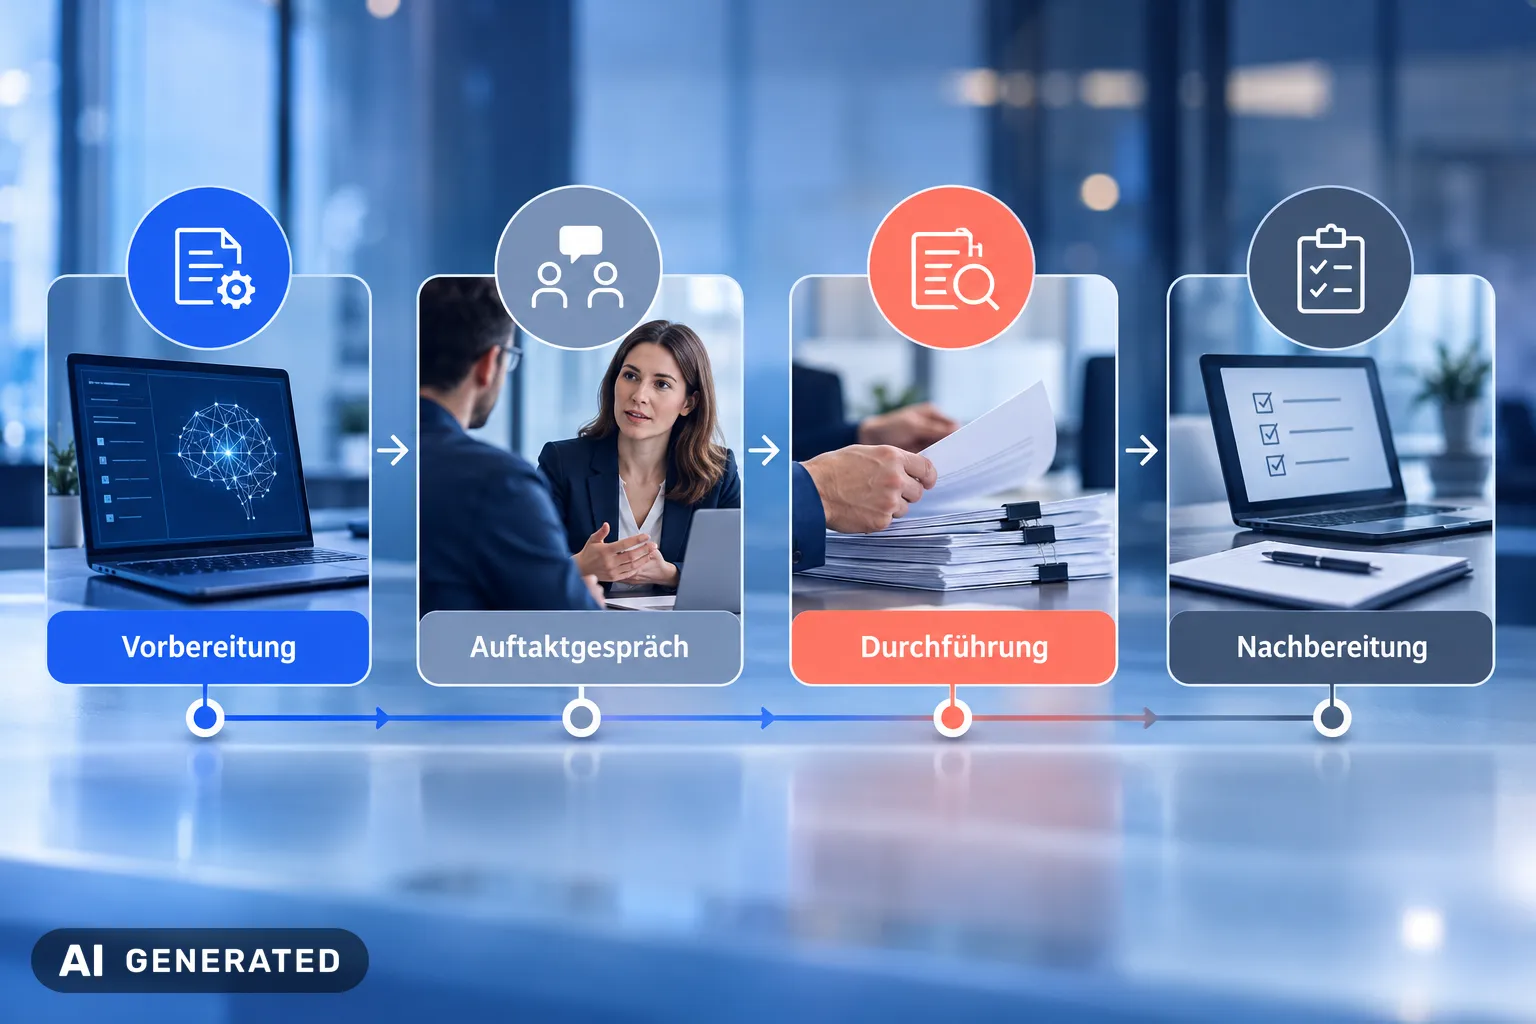
- Vorbereitung: Grenze Anwendungsfall, Schnittstellen und Verantwortliche ab. Fordere Systembeschreibung, Berechtigungskonzept und vorhandene Testprotokolle an.
- Auftaktgespräch: Bestätige Prüfziele, Ansprechpartner, verfügbare Zugänge und den Umgang mit vertraulichen Nachweisen.
- Durchführung: Gleiche Interviews mit Dokumenten und Systemtests ab. Übernimm Aussagen nicht ungeprüft als Beleg.
- Nachbereitung: Besprich belegte Abweichungen, vereinbare Verantwortliche und Termine. Kontrolliere anschließend die Korrekturen.
Ein konkreter Testfall: Eine KI markiert doppelte Spesenbelege. Der KI-Auditor lässt denselben Testbeleg zweimal einreichen. Er prüft Kennzeichnung, Protokollierung und menschliche Freigabe.
Halte erwartetes Ergebnis, tatsächliches Verhalten und Systemversion fest.
Stichproben begrenzen die Aussagekraft: Ein bestandener Test belegt nicht, dass sämtliche Dubletten erkannt werden. Plane deshalb auch veränderte Dateinamen und abweichende Belegformate ein.
Audit KI: Prinzipien, Arten und Praxisbeispiele
Objektivität und nachvollziehbare Belege entscheiden, ob eine Prüfung mehr liefert als die Selbsteinschätzung des Entwicklungsteams. Wer ein System gebaut hat, sollte dessen Bewertung nicht allein verantworten.
Ein KI-Auditor stützt Feststellungen auf überprüfbare Nachweise und schützt vertrauliche Daten. In der Praxis bedeutet das:
- Testmaterial pseudonymisieren.
- Zugriffe begrenzen.
- Widersprüchliche Ergebnisse ebenso dokumentieren wie bestandene Tests.
Interne und externe Audits gezielt einsetzen
Interne Audits decken betriebliche Schwachstellen auf und prüfen Korrekturen nach. Beauftrage dafür etwa die interne Revision statt der verantwortlichen Modellentwickler.
Externe Audits bewerten ein System durch unternehmensfremde Prüfer, etwa für vereinbarte Nachweise gegenüber Geschäftspartnern. Ein externes Audit ist jedoch nicht automatisch eine Zertifizierung nach ISO/IEC 42001.
Extern bedeutet nicht automatisch unabhängig. Prüfe Beratungsrollen und mögliche Interessenkonflikte.
Praxisfall: Eine Videoentscheidung nachprüfen
Bei einer KI zur Erkennung unbefugter Zutritte prüfst du die gesamte Ereigniskette, nicht nur das Alarmbild. Angenommen, ein Schatten löst einen Alarm aus.
Vergleiche in diesem Fall:
- die ursprüngliche Videosequenz mit Zeitstempel,
- die Modellversion und Erkennungsschwelle,
- die anschließende Bedieneraktion.
Fehlt die ursprüngliche Sequenz, bleibt die Bewertung des Fehlalarms eingeschränkt. Fehlende Nachweise beweisen weder eine korrekte noch eine falsche Entscheidung.
Für einen KI-Content-Audit gilt dasselbe Prinzip. Prüfe eine erzeugte Produktbeschreibung gegen freigegebene Produktdaten und dokumentiere unbelegte Leistungsversprechen. Sprachlich überzeugend ist kein Prüfkriterium für sachliche Richtigkeit.
KI-Governance-Definition und KI-Governance-Framework
KI-Governance legt fest, wer über den Einsatz von KI entscheidet, welche Regeln gelten und wer deren Einhaltung kontrolliert. Für Audits schafft Governance einen verbindlichen Maßstab, statt Entscheidungen einzelnen Projektteams zu überlassen.
Ein KI-Governance-Framework überführt diese Vorgaben in Rollen, Freigaben, Kontrollen und dokumentierte Nachweise. ISO/IEC 42001 bietet dafür einen Rahmen für Managementsysteme, ersetzt jedoch keine Entscheidungen über erlaubte Anwendungsfälle.
Vom Regelwerk zur überprüfbaren Freigabe
Beginne mit einem KI-Verzeichnis. Erfasse für jede Anwendung die folgenden Angaben:
- Zweck der Anwendung
- Verantwortlicher Fachbereich
- Datenquellen
- Erlaubte Aktionen
Lege anschließend fest, wer Änderungen freigibt und welche Tests vor einer erneuten Freigabe nötig sind. Benenne auch eine Vertretung mit Abschaltbefugnis. Sonst scheitert ein Vorfall womöglich am Urlaubskalender.
Angenommen, deine Personalabteilung erstellt mit einer KI interne Schulungsunterlagen. Der Fachbereich verantwortet die Inhalte, die IT beschränkt Datenzugriffe, und eine benannte Person genehmigt neue Wissensquellen.
Eine spätere Erweiterung zur Bewerberbewertung braucht eine eigene Bewertung und Freigabe. Die bisherige Erlaubnis deckt diesen anderen Zweck nicht ab.
Eine Freigabe gilt für den dokumentierten Einsatzzweck, nicht pauschal für jedes Vorhaben mit derselben KI.
Auch beim Rollout mit innoGPT liegt diese Zuständigkeit im Unternehmen, nicht allein beim Plattformanbieter. Ein KI-Auditor prüft anschließend etwa Freigabeprotokolle und dokumentierte Änderungen.
Meiner Meinung nach beginnt prüfbare Governance bei nachweisbaren Entscheidungen statt bei bloßen Absichtserklärungen.
Erstellung und Aufbau eines KI-Auditberichts
Ein KI-Auditbericht verknüpft jede Feststellung mit Prüfkriterium, Beleg und Handlungsbedarf. Die Geschäftsleitung erhält eine Entscheidungsgrundlage, das Umsetzungsteam konkrete Korrekturaufträge.
Der Prüfauftrag und die anwendbaren Anforderungen bestimmen die verbindlichen Inhalte. Eine pauschale Pflichtvorlage für alle KI-Audits existiert nicht. Für deinen Bericht eignet sich dieser Aufbau:
- Kurzbewertung: Nenne wesentliche Risiken, das Gesamturteil und erforderliche Entscheidungen.
- Prüfrahmen: Dokumentiere System, Einsatzzweck, Prüfzeitraum, Versionen und ausgeschlossene Bereiche.
- Kriterien und Methode: Halte Anforderungen, Stichprobenauswahl, Tests und Bewertungsmaßstäbe fest.
- Feststellungen: Verknüpfe jede Abweichung mit einem Kriterium und eindeutig auffindbaren Nachweisen.
- Maßnahmen: Benenne Verantwortliche, Zieltermin und überprüfbares Abschlusskriterium.
- Berichtsstand: Erfasse Autor, Datum, Version, Empfängerkreis und verbleibende Prüfgrenzen.
Angenommen, eine KI markiert Spesenbelege als verdächtig. Bei einer Markierung fehlt im Test die dokumentierte Begründung. Schreibe nicht nur „Transparenz verbessern“.
Dokumentiere Testfallkennung, Systemversion, erwartete Begründung, tatsächliche Ausgabe und die verletzte interne Vorgabe.
Der Maßnahmenauftrag lautet beispielsweise: Die IT ergänzt die Begründungsprotokollierung, der Fachbereich prüft den betroffenen Testfall erneut. Anschließend bewertet der KI-Auditor den Nachweis. Ein erledigtes Ticket allein belegt keine wirksame Korrektur.
Prüfgrenzen gehören ins Urteil: Fehlende Protokolle bedeuten „nicht bewertbar“, nicht automatisch „bestanden“. Verweise auf geschützte Belege, statt personenbezogene Originaldaten im Bericht unnötig zu vervielfältigen.
Automatisierte Risikoerkennung und Compliance-Prüfung mit KI
KI priorisiert auffällige Vorgänge für die Prüfung, liefert aber keinen automatischen Compliance-Nachweis. Ein ungewöhnlicher Zahlungsvorgang ist zunächst ein Prüfhinweis, kein belegter Regelverstoß.
Ein Prüfhinweis ist kein Compliance-Nachweis.
Ein KI-Audit-Tool benötigt dafür:
- freigegebene Datenquellen,
- konkrete Prüfregeln,
- bewertete Vergleichsfälle.
Lege vor dem Einsatz fest, welche Abweichung eine Warnung auslöst und wer den Hinweis untersucht.
Verdachtsfälle gegen Belege prüfen
Angenommen, eine Einkaufsabteilung sucht doppelte Lieferantenzahlungen. Eine Analyse gleicht Beträge, Rechnungsnummern und Zahlungsempfänger ab und markiert ähnliche Buchungen. Der Prüfer kontrolliert anschließend Originalrechnung, Zahlungsstatus und mögliche Stornierungen. Zwei gleiche Beträge allein beweisen keine Doppelzahlung.
Für die Compliance-Prüfung verknüpfst du jeden Treffer mit der betreffenden internen Vorgabe und dem zugrunde liegenden Beleg. Eine überzeugend formulierte KI-Begründung reicht nicht. Fehlt die belegbare Verbindung, bleibt der Hinweis ungeklärt.
Fehlalarme und blinde Flecken testen
Der KI-Auditor prüft markierte und unmarkierte Vorgänge anhand unabhängig bewerteter Testfälle. Erfasse getrennt, welche Warnungen falsch waren und welche bekannten Verstöße unerkannt blieben. Sonst wirkt ein System mit wenigen Meldungen besser, obwohl es Probleme übersieht.
Vergleiche die Fehlerquoten auch zwischen Standorten und Dokumentformaten. Häufen sich Warnungen bei eingescannten Rechnungen, prüfe zuerst die Texterkennung statt den Lieferanten pauschal höher einzustufen. Nach Änderungen an Modell oder Schwellenwert wiederholst du dieselben Tests.
Historische Freigaben sind kein fehlerfreier Maßstab. Selbst übersehene Verstöße können darin enthalten sein.
Vergleich: Welche KI-Technologien eignen sich für Audits?
Sprachmodelle bearbeiten Texte, statistische Modelle erkennen Auffälligkeiten und regelbasierte Systeme prüfen eindeutige Vorgaben. Wähle die Technologie nach der Prüfaufgabe, nicht nach der überzeugendsten Vorführung.
Die Prüfaufgabe bestimmt die Technik, nicht die Demo.
Sprachmodelle für Dokumentenarbeit
Ein Sprachmodell hilft dir, Richtlinien zu vergleichen oder Prüfungsfragen zu formulieren. Eine angebundene Dokumentensuche liefert passende Textstellen, garantiert aber keine korrekte Interpretation.
Stelle beim Auswahltest eine konkrete Frage zur internen Freigaberichtlinie. Das System muss die geltende Passage nennen, statt eine plausible Freigabegrenze zu erfinden.
Statt eines einzelnen ChatGPT-Zugangs bündelt innoGPT mehrere KI-Modelle. Vergleiche die Modelle mit denselben freigegebenen Dokumenten und Fragen. Die Modellauswahl allein belegt keine Prüfqualität.
Statistische Modelle für strukturierte Daten
Statistische Modelle eignen sich für Prüfaufgaben mit vergleichbaren Messwerten. Beispiele sind ungewöhnliche Buchungszeiten oder Mengenabweichungen. Für Richtlinienvergleiche eignen sich Sprachmodelle.
Prüfe vor der Auswahl, ob bewertete Vergleichsfälle vorliegen. Ohne Vergleichsfälle lässt sich die Trefferqualität eines Modells nicht belastbar beurteilen.
Regelbasierte Systeme für feste Grenzen
Regelbasierte Systeme prüfen eindeutige Bedingungen, etwa eine fehlende Pflichtfreigabe. Sie sind keine KI, aber für exakt formulierte Kontrollen eine sinnvolle Alternative.
Ich finde, ein KI-Audit-Tool muss nicht jede Aufgabe mit generativer KI lösen. Für feste Freigabegrenzen lässt sich eine dokumentierte Regel leichter nachvollziehen. Ein KI-Auditor sollte deshalb prüfen, welche Aufgaben tatsächlich ein lernendes Modell benötigen.
Rechtliche Rahmenbedingungen und Datenschutz bei KI-Audits
Ein KI-Audit berücksichtigt rechtlich sowohl den KI-Einsatz als auch personenbezogene Prüfdaten. Ein Audit schafft keine eigene Rechtsgrundlage für Beschäftigten- oder Kundendaten.
DSGVO: Auch Prüfunterlagen brauchen Schutz
Die DSGVO gilt auch für personenbezogene Eingaben, Protokolle und Ergebnisstichproben eines Audits. Dokumentiere für diese Unterlagen:
- den Zweck der Verarbeitung,
- die Rechtsgrundlage,
- die Zugriffsrechte,
- die Löschfristen.
Prüft ein Auditor eine KI zur Bewerberauswahl, nutze zuerst Testfälle ohne Personenbezug. Lade keine vollständigen Bewerbungsakten in ein Analysewerkzeug hoch. Pseudonymisierte Unterlagen bleiben personenbezogen, wenn eine Zuordnung weiter möglich ist.
Prüfe bei externen Dienstleistern deren datenschutzrechtliche Rolle und erforderliche Vereinbarungen. Dazu gehören etwa Vereinbarungen zur Auftragsverarbeitung nach Artikel 28 DSGVO. Kläre auch Drittlandübermittlungen durch Unterauftragnehmer. EU-Hosting allein beantwortet diese Frage nicht.
EU-KI-Verordnung: Pflichten anhand des Einsatzes prüfen
Die EU-KI-Verordnung verlangt eine Prüfung der konkreten Anwendung und deiner Rolle als Anbieter oder Betreiber. Nicht jedes System unterliegt denselben Anforderungen. Dokumentiere daher die Einstufung, anwendbare Pflichten und geltende Übergangsfristen.
Bei Hochrisiko-KI prüft ein KI-Auditor Nachweise für menschliche Aufsicht, Protokollierung und Risikomanagement.
Eine unterschriebene Richtlinie genügt dafür nicht. Der Prüfumfang umfasst die tatsächlichen Nachweise.
Bewerte separat, ob eine Datenschutz-Folgenabschätzung nach Artikel 35 DSGVO erforderlich ist. Ein ISO-42001-Zertifikat ersetzt diese Bewertung nicht. Auch bei innoGPT prüfst du den konkreten Datenfluss und Verwendungszweck. Die Plattformwahl allein bedeutet keine Rechtskonformität.
Auswirkungen von KI-Audits auf Unternehmensstrategie und digitale Transformation
Ein KI-Audit liefert Entscheidungsgrundlagen dafür, welche Anwendungen du ausweitest, nachbesserst oder stoppst. Für Investitionen zählen nicht nur Zeitersparnisse, sondern auch Aufwand für Kontrolle und Fehlerkorrekturen.
„Die Zeit bis zum ersten Entwurf ist kein belastbarer Maßstab für den Nutzen einer KI-Anwendung.“
Der Handlungsdruck wächst: Laut eco/Civey setzen 54 % der befragten deutschen Unternehmen KI-Agenten ein oder testen sie. Die Befragung umfasste 500 Unternehmen und lief vom 18. September bis 3. Oktober 2026. Diese Nutzung belegt noch keinen wirtschaftlichen Nutzen.
Investitionen an überprüfte Ergebnisse knüpfen
Finanziere den nächsten Ausbauschritt erst, wenn die Anwendung ihren vorgesehenen Zweck unter geprüften Bedingungen erfüllt. Ein KI-Governance-Framework verankert diese Entscheidung etwa als Freigabe vor der Einführung in weiteren Abteilungen.
Angenommen, dein Projektteam erstellt Statusberichte aus Besprechungsnotizen. Miss die gesamte Bearbeitungszeit, nicht nur die Sekunden bis zum ersten Entwurf.
- Quellenprüfung
- Korrekturen
- Freigabe
Fehlen regelmäßig beschlossene Aufgaben, investierst du zuerst in bessere Eingabedaten und Ergebnisprüfungen. Zusätzliche Lizenzen lösen dieses Problem nicht. Ein KI-Auditor bewertet die Nachweise, die Geschäftsleitung entscheidet über Budget und verbleibende Risiken.
Umsetzung statt bloßer Freigabe
Auditfeststellungen brauchen Verantwortliche im laufenden Veränderungsprojekt, nicht nur einen Ablageordner. Bei einer Einführung mit innoGPT nutzt du die begleitende Schulung, um Prüfaufgaben anhand konkreter Arbeitsabläufe einzuüben.
Meiner Meinung nach gehört dieser Aufwand ins Budget. Eine bestandene Prüfung ersetzt weder die fachliche Einarbeitung noch Kontrollen nach Prozessänderungen.
FAQ: Häufige Fragen zum KI-Audit
Fazit
Ein KI-Audit lohnt sich erst, wenn aus Feststellungen überprüfte Verbesserungen werden. Ein abgelegter Bericht korrigiert weder falsche Berechtigungen noch ungeprüfte Entscheidungen.
Meiner Meinung nach zählt deshalb nicht der Bericht, sondern der belegte Zustand danach. ISO/IEC 42001 definiert Anforderungen an das KI-Managementsystem, gibt aber keine pauschale Freigabe für jede Anwendung. Die rechtlichen Pflichten prüfst du anhand des konkreten Einsatzes.
Eine Maßnahme ist nicht abgeschlossen, weil jemand „erledigt“ schreibt, sondern weil die Nachprüfung ihre Wirkung bestätigt.
Vom Prüfbericht zur nächsten Freigabe
Nimm die kritischste offene Feststellung und hinterlege im KI-Governance-Framework Verantwortliche, Frist und Abnahmekriterium. Ein KI-Auditor prüft anschließend den Nachweis, nicht nur die Zusage des zuständigen Teams.
Ein konkretes Szenario: Dein Spesenassistent erhält Zugriff auf eine zusätzliche Belegdatenbank. Vor der Freigabe prüfst du diese Punkte:
- Getrennte Rollen stellen sicher, dass Beschäftigte ausschließlich ihre zulässigen Belege abrufen.
- Du dokumentierst Testfälle, tatsächliche Ergebnisse und die Freigabeentscheidung.
Scheitert die Zugriffstrennung, bleibt die neue Anbindung gesperrt.
Die persönliche Begleitung von innoGPT unterstützt Onboarding und Teamschulung. Die unabhängige Prüfung ersetzt diese Unterstützung nicht. So trennst du Implementierungshilfe und Kontrollverantwortung, statt Beteiligte ihre eigene Arbeit abnehmen zu lassen.
Die Bedeutung einer ISO-Zertifizierung
Der Beitrag von innoGPT zur Bedeutung einer ISO-Zertifizierung hilft dir, Zertifikate bei der Anbieterauswahl einzuordnen. Nimm ein konkretes Anbieterzertifikat und prüfe Geltungsbereich, erfasste Standorte und Laufzeit.
Ein Unternehmenslogo neben einem ISO-Hinweis belegt nicht, dass das Zertifikat die eingekaufte Leistung abdeckt.
Die entscheidende Frage lautet: Deckt das Zertifikat wirklich die Leistung ab, die dein Unternehmen einkauft?
Weiterbildung für interne Prüfer
Wenn du KI-Auditor werden möchtest, brauchst du Übungen mit echten Prüfaufgaben. TÜV AUSTRIA DEUTSCHLAND beschreibt im Seminar zu internen KI-Audits Übungen nach ISO/IEC 42001 und ISO 19011.
- Prüfe, ob du Nachweise selbst bewertest und Feststellungen formulierst.
- Frage vor der Anmeldung nach Voraussetzungen und Abschlussnachweis.
- Unterscheide zwischen Seminarteilnahme und nachgewiesener Prüfkompetenz.
Reine Vorträge ersetzen keine Prüfungspraxis. Das merkt man spätestens beim ersten Audit.
KI als Werkzeug für Prüfungen
Der Beitrag des INTOSAI Journal zum KI-Einsatz bei Audits zeigt die andere Perspektive: KI unterstützt die Prüfung. Der Text stammt aus 2023 und dient als methodischer Einstieg, nicht als aktueller Produktvergleich.
Lies den Beitrag mit einer konkreten Frage: Welche vorgeschlagene Prüfaufgabe kannst du mit deinen vorhandenen Daten nachvollziehbar testen?
Davies Meyer: Begriffe und Einordnung
Der Glossarbeitrag „AI-Audit erklärt: Definition & Beispiele“ wurde am 12. Februar 2026 aktualisiert. Er beschreibt folgende Prüfbereiche:
- Fairness
- Verzerrungen
- Sicherheit
- Compliance
Nutze den Beitrag zur begrifflichen Orientierung, nicht als verbindlichen Prüfkatalog für dein Unternehmen. Konkrete Prüfkriterien ergeben sich zusätzlich aus Verträgen, Gesetzen und einschlägigen Normen.
TÜV AUSTRIA DEUTSCHLAND: Interne Prüfungen
Die Seminarbeschreibung „Interne KI-Audits planen und durchführen“ nennt ISO 42001 und ISO 19011:2026. Sie belegt die behandelten Schulungsinhalte und den Praxisbezug interner Audits.
Für einen KI-Auditor ist die Abgrenzung klar: Eine Seminarbeschreibung belegt weder den vollständigen Norminhalt noch individuelle Prüfkompetenz. Prüfe die maßgebliche Normausgabe direkt beim Normgeber, bevor du deinen Prüfplan darauf stützt.
INTOSAI Journal: KI als Prüfwerkzeug
Der Beitrag „Der Einsatz von Künstlicher Intelligenz (KI) bei der Durchführung von Audits“ erschien im zweiten Quartal 2023. Er behandelt KI zur Unterstützung von Prüfungen, nicht ausschließlich die Prüfung von KI-Systemen.
Nutze den Text als methodischen Hintergrund. Für aktuelle Produktfunktionen, Preise oder Rechtsstände im Oktober 2026 ist der Beitrag kein geeigneter Nachweis.
Das könnte dich auch interessieren
Quellen
Über den Autor
Tim Geier
Tim & KIEr ist studierter Medienmanager und tief in der KI-Praxis: Tim begleitet Unternehmen dabei, KI sicher und DSGVO-konform auszurollen, und übersetzt komplexe KI-Themen in verständliche, umsetzbare Schritte.
Dieser Beitrag wurde von Tim und KI gemeinsam erstellt.
Wöchentliche KI-News ins Postfach
Neue Modelle, Praxistipps & Experteneinschätzungen — kostenlos für alle.
Ähnliche Beiträge
Shadow AI Risiken Unternehmen: Unkontrollierte KI-Nutzung
Shadow AI Risiken in Unternehmen sind alarmierend! 52% der Wissensarbeiter nutzen ungenehmigte KI-Tools. ➨ Jetzt mehr erfahren!
Claude DSGVO: So prüfst du Anthropic Claude im Unternehmen
Claude DSGVO ✓ Datenfluss, Verträge & EU-Hosting prüfen für sicheren Einsatz. Vermeide Schatten-IT und Risiken! ➨ Jetzt mehr erfahren!
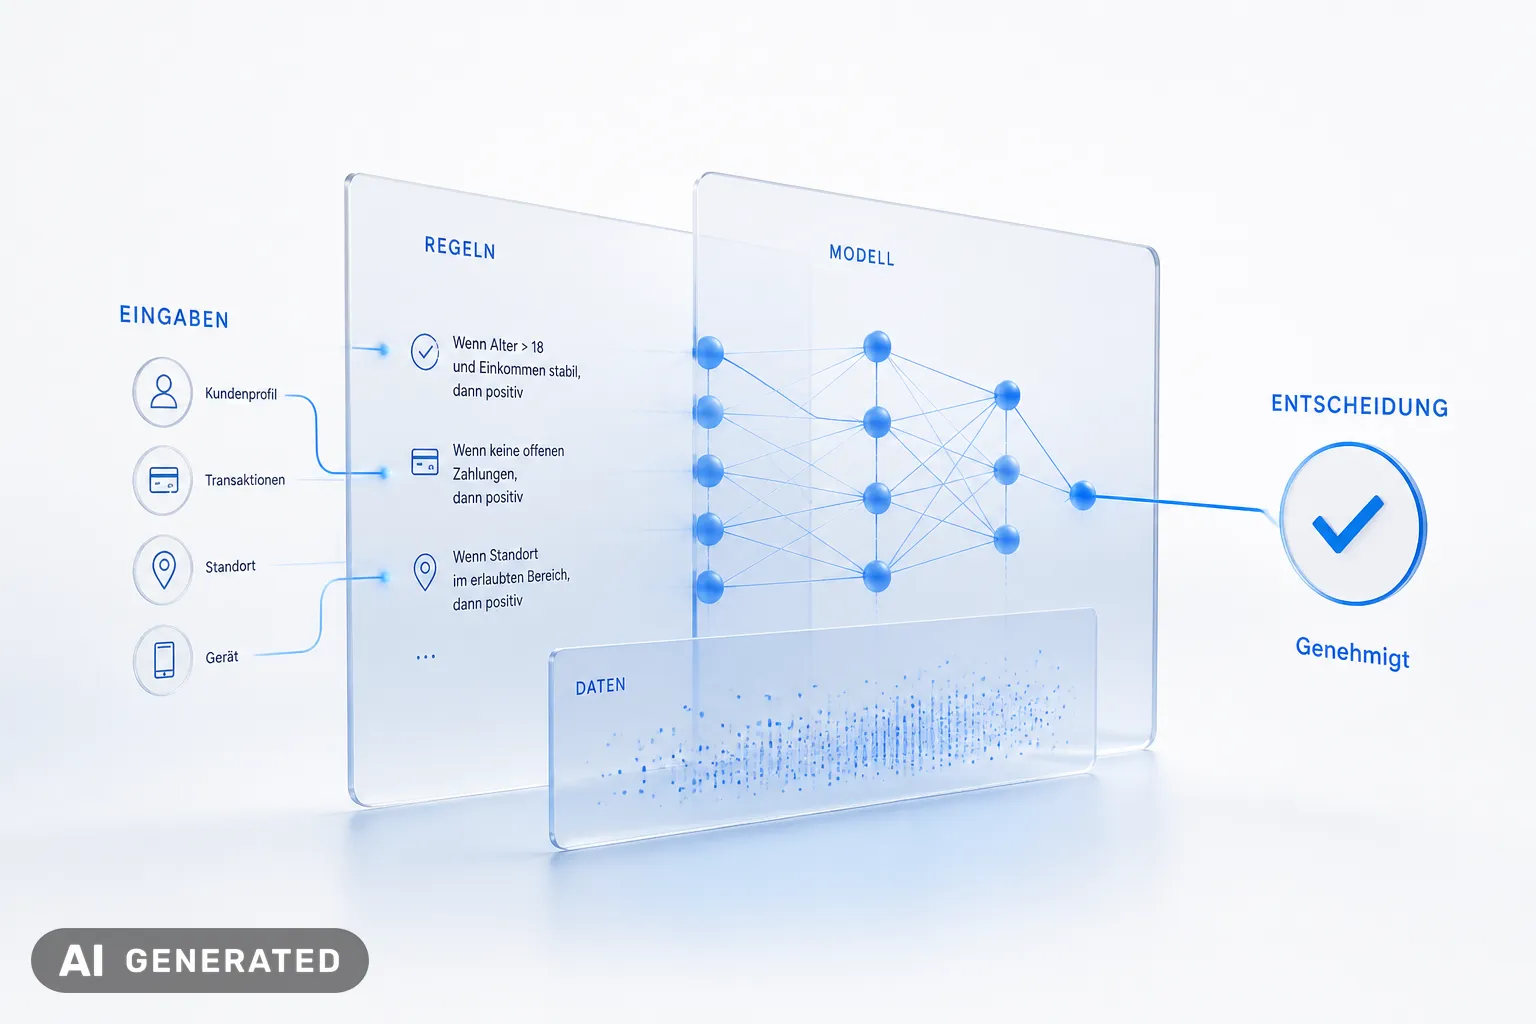
Erklärbare KI: Entscheidungen 2026 verstehen
Erklärbare KI hilft Unternehmen, KI-Entscheidungen transparent zu machen. Entdecken Sie, wie das Ihre Prozesse verbessern kann. Jetzt lesen!
Alle Themen
Bereit für KI im Unternehmen?
Erleben Sie innoGPT in Aktion und entdecken Sie, wie KI Ihre Arbeit transformiert.
Demo buchen