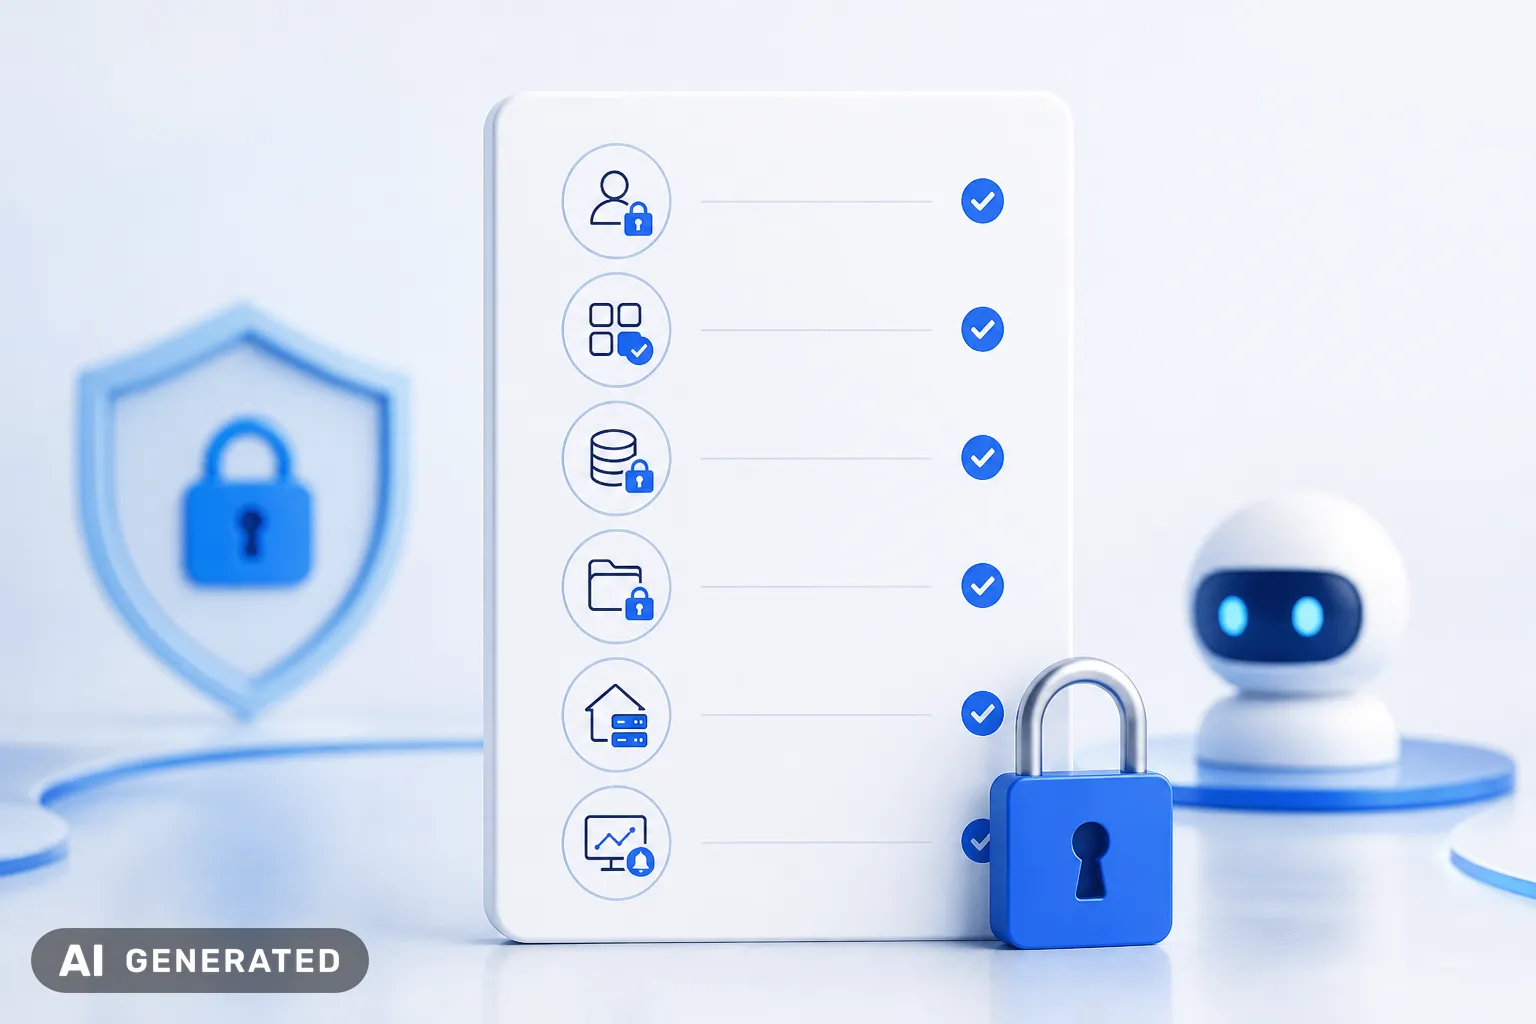
Sobald du einen eigenen KI-Agenten baust, steht das Thema Sicherheit ganz oben auf der Liste. Ein falsch eingerichteter Agent kann sensible Daten preisgeben oder unkontrolliert E-Mails verschicken. Meiner Meinung nach gehört eine saubere Sicherheits-Checkliste an den Anfang jedes Projekts – noch bevor du mit dem eigentlichen Bau loslegst.
- Zugriffsrechte festlegen: Nur das, was wirklich nötig ist, freigeben. Wer bekommt welche Rechte?
- Tools gezielt auswählen: Plattformen wie n8n oder Copilot Studio bieten rollenbasierte Kontrollen. Ohne diese Funktionen wird es schnell unübersichtlich.
- Datenquellen schützen: Kundendaten, interne Dokumente und Finanzdaten immer nur gezielt freigeben, nie pauschal.
- Freigaben absichern: Kritische Aktionen wie E-Mail-Versand oder Datei-Uploads sollten immer von einem Menschen bestätigt werden.
- Self-Hosting prüfen: Wer maximale Kontrolle und echte DSGVO-Konformität will, setzt auf eigene Instanzen, zum Beispiel mit n8n oder Gemini-Agenten.
- Monitoring aktivieren: Logfiles, Alerts und Audit-Trails helfen, Missbrauch oder Fehler früh zu erkennen.
„Ein KI Agent mit ChatGPT ist nur so sicher wie seine Freigaben. Wer alles erlaubt, lädt zum Datenleck ein.“
Die Erfahrung zeigt: Bei 91 Prozent der selbstgebauten Agenten (Stand: September 2026) lag Zugriff auf Unternehmensdaten vor. Ohne klare Regeln und regelmäßige Kontrollen wird daraus schnell ein Risiko. innoGPT setzt deshalb von Anfang an auf feingranulare Rechte, Audit-Logs und persönliche Begleitung. Für mich ist das Pflicht, wenn dein KI Agent nicht zum Sicherheitsproblem werden soll.
TLDR: Die wichtigsten Punkte auf einen Blick
Keine Zeit für lange Texte? Hier kommen die zentralen Fakten, wenn du einen eigenen KI-Agenten bauen willst – kurz und konkret, Stand Oktober 2026.
- Rechte und Freigaben: Lege exakt fest, was dein KI-Agent darf. Alles andere bleibt gesperrt.
- Tool-Auswahl: Plattformen wie n8n, Copilot Studio oder Claude bieten rollenbasierte Rechte und DSGVO-Optionen.
- Datenzugriff: Unternehmensdaten, Kundendaten und interne Dokumente immer gezielt freigeben, nie pauschal.
- Monitoring: Logfiles, Alerts und Audit-Trails sind Pflicht. Nur so erkennst du Fehler oder Missbrauch rechtzeitig.
- Self-Hosting prüfen: Wer volle Kontrolle will, setzt auf eigene Instanzen – zum Beispiel mit n8n oder Gemini.
- Freigabe kritischer Aktionen: E-Mails oder Dateien nie ohne menschliche Bestätigung versenden lassen.
- Governance: Klare Regeln, Verantwortliche und regelmäßige Checks verhindern böse Überraschungen.
„Ein KI-Agent ohne klare Rechte ist wie ein Praktikant mit Generalschlüssel. Das Chaos ist vorprogrammiert.“
Meiner Meinung nach liegt das größte Risiko beim Bau von KI-Agenten nicht in der Technik, sondern in fehlender Kontrolle. Wer von Anfang an strukturierte Agenten-Governance und saubere Rechte setzt, spart sich später viel Ärger.
innoGPT geht genau diesen Weg: persönliche Begleitung, feingranulare Rechte, Audit-Logs und DSGVO-Konformität ab Tag eins. Wer ein KI-Agent Beispiel sucht, findet bei uns echte Praxisfälle – keine graue Theorie.
Was sind KI-Agenten? Definition und Abgrenzung
Ein KI-Agent denkt und handelt eigenständig. Er plant Abläufe, entscheidet selbst, welche Tools er nutzt, und passt sich an neue Situationen an. Damit ist er mehr als ein Chatbot oder ein klassisches Automatisierungstool, das immer nur stur nach festen Regeln arbeitet.
- Agentenbasierte KI verbindet Sprachmodelle mit Tools. So kann ein Agent zum Beispiel E-Mails schreiben, Termine buchen oder Datenbanken abfragen.
- Im Gegensatz zu einem ChatGPT-Dialog verknüpft ein KI-Agent mehrere Tools und arbeitet Aufgaben in der richtigen Reihenfolge eigenständig ab.
- Typische Praxisbeispiele: E-Mail-Assistent, Terminplaner, automatisierte Report-Generierung oder ein Agent, der Bestellungen direkt im ERP-System anlegt.
„Ein KI-Agent ist wie ein digitaler Kollege. Er entscheidet selbst, wann und wie er Tools nutzt, statt nur auf Befehle zu warten.“
Für mich liegt der entscheidende Unterschied in der Autonomie: Ein KI-Agent kann Fehler machen, wenn Rechte, Rollen und Freigaben nicht klar definiert sind. Wer einen KI-Agent mit ChatGPT bauen will, braucht mehr als ein gutes Prompt. Es geht um klare Governance und Kontrolle. Plattformen wie n8n, Copilot Studio oder Claude setzen genau hier an und bieten agentenbasierte KI mit feiner Rechteverwaltung. Ein Beispiel aus der Praxis: Ein Voice Agent nimmt Anrufe entgegen, prüft Berechtigungen und löst nur dann Aktionen aus, wenn alle Sicherheitschecks stimmen.
Schritt-für-Schritt: Einen KI-Agenten sicher bauen
Du willst einen eigenen KI-Agenten, der wirklich sicher läuft? Dann reicht es nicht, einfach ein paar Buttons zu klicken. Ohne klare Rechte, saubere Freigaben und ein durchdachtes Setup wird aus deinem Agenten schnell ein Risiko, besonders im Unternehmen.
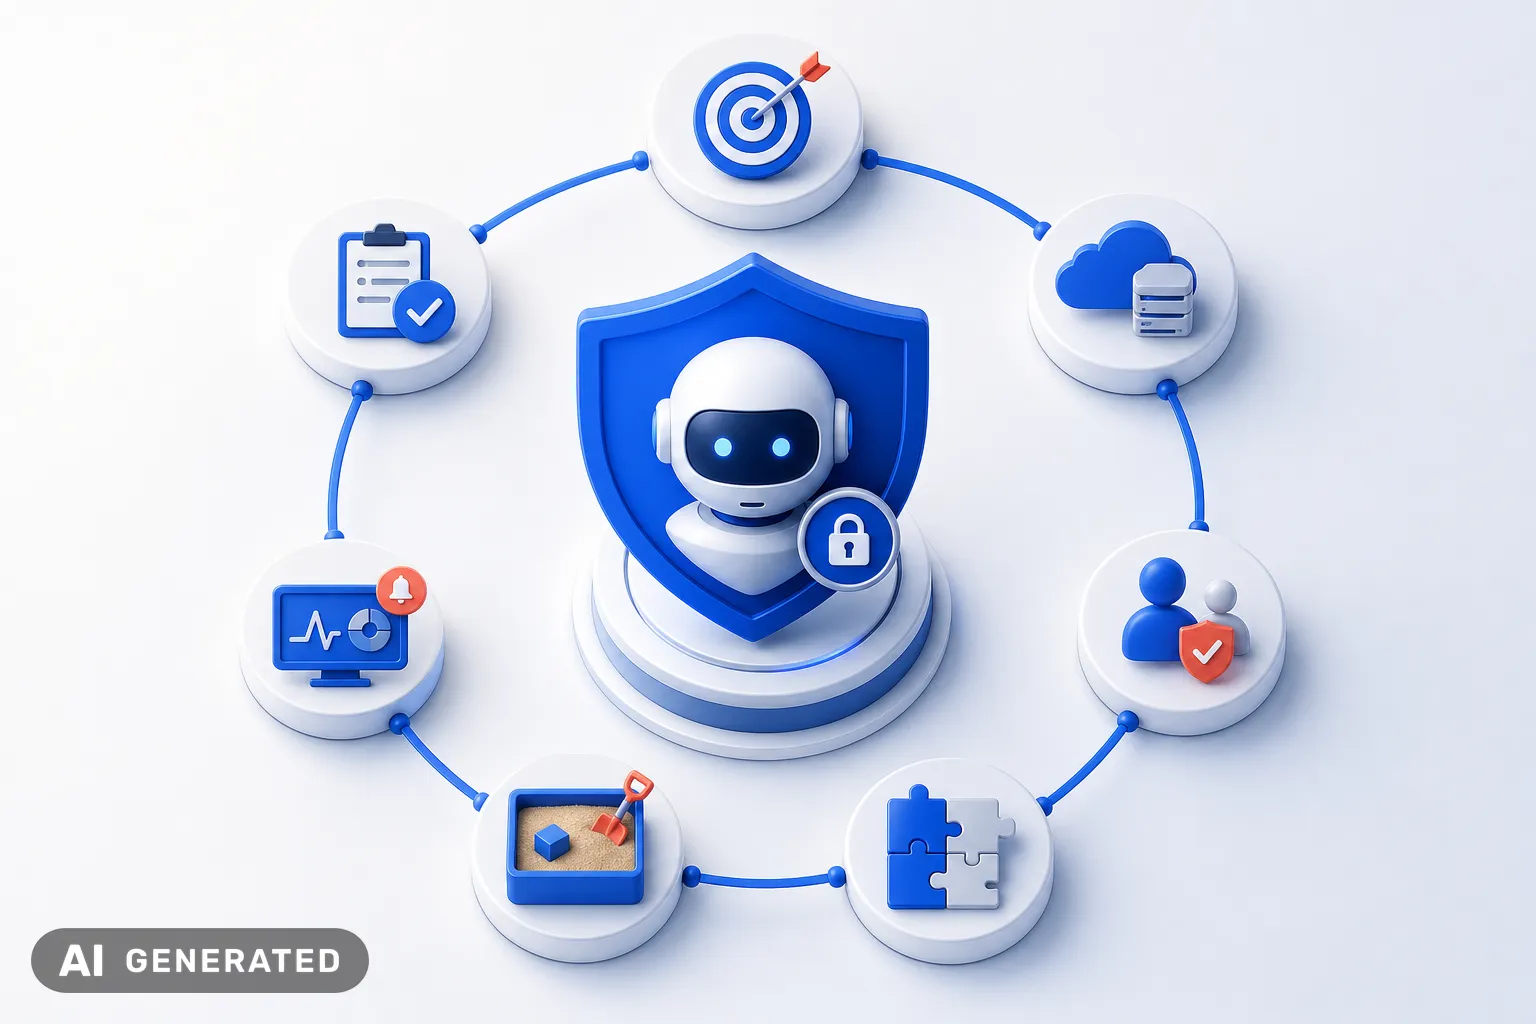
- Use Case glasklar definieren: Was soll dein KI-Agent können? Beispiel: E-Mail-Antworten generieren, Termine buchen, Reports erstellen.
- Plattform auswählen: Für No-Code reicht oft n8n, Copilot Studio oder Dify. Wer maximale Kontrolle will, setzt auf Self-Hosting, etwa mit n8n oder Flowise.
- Rechte und Rollen festlegen: Definiere exakt, auf welche Daten und Aktionen der Agent zugreifen darf. „Alles freischalten“ ist der schnellste Weg in den Daten-GAU.
- Tools & Schnittstellen verbinden: Nur unbedingt benötigte APIs einbinden, zum Beispiel ERP, CRM oder E-Mail. Freigaben immer dokumentieren.
- Testing im Sandkasten: Starte nie direkt im Produktivsystem. Simuliere typische Szenarien, prüfe Logs und lasse einen Kollegen gegenchecken.
- Monitoring & Alerting einrichten: Ohne Logfiles, Alerts und Audit-Trails bleibt jeder Fehler unsichtbar. Tools wie n8n, Copilot Studio oder Gemini bringen das direkt mit.
- Freigabeprozess einbauen: Kritische Aktionen (zum Beispiel Mails versenden, Zahlungen auslösen) immer mit menschlicher Freigabe koppeln.
Regel Nummer eins: Jeder KI-Agent ist nur so sicher wie seine Rechte und Freigaben. Und die prüft im Zweifel niemand außer dir.
Meiner Erfahrung nach scheitern die meisten Projekte nicht an der Technik, sondern daran, dass beim Bau von KI-Agenten die Rechte zu großzügig vergeben werden. Wer einen KI-Agenten mit ChatGPT baut, sollte das Thema Governance nicht aufschieben. Mit innoGPT bekommst du eine Plattform, die dich bei jedem Schritt begleitet – von der Rechtevergabe bis zum Monitoring. So bleibt dein KI-Agent ein produktiver Kollege und wird nicht zum Sicherheitsrisiko.
KI Agent Beispiel: So sieht ein sicherer Agent in der Praxis aus
Ein wirklich sicherer KI-Agent wirkt im Alltag fast langweilig. Genau das ist sein Vorteil. Keine unnötigen Rechte, keine unübersichtlichen Tool-Landschaften, sondern klare Grenzen. Hier siehst du, wie ein KI-Agent mit ChatGPT E-Mails automatisiert beantworten kann, ohne ein Risiko für dein Unternehmen zu werden.
- Plattform: n8n (Self-Hosting, DSGVO-konform).
- Use Case: E-Mail-Anfragen aus dem Support-Postfach automatisch vorqualifizieren und passende Antworten vorschlagen.
- Berechtigungen: Zugriff ausschließlich auf das Support-Postfach, keine Rechte für andere Abteilungen oder persönliche Mails.
- Tools: Anbindung an Microsoft 365 (Mail), internes Wissensdatenbank-Tool, ChatGPT für Textgenerierung.
- Freigaben: Jede automatisch generierte Antwort landet im Entwurfsordner, ein Mitarbeiter prüft und versendet sie erst danach.
- Monitoring: Alle Aktionen werden protokolliert, bei Auffälligkeiten wie Massenversand gibt es sofort einen Alarm.
Regel: Ein KI-Agent bekommt immer nur die Rechte, die er für genau seine Aufgabe braucht. Alles andere bleibt gesperrt.
Genau nach diesem Prinzip arbeitet innoGPT bei Kundenprojekten. Meiner Meinung nach ist das der sicherste Weg: Keine pauschalen Freigaben, alles nachvollziehbar dokumentieren und regelmäßig testen. Wer einen KI-Agenten privat einsetzen will, sollte genauso vorsichtig starten und immer erst mit Testdaten experimentieren.
Die meisten Fehler entstehen, wenn zu viele Schnittstellen offen sind oder menschliche Freigaben fehlen. Ein sauber aufgesetzter Agent spart dir am Ende nicht nur Zeit, sondern auch schlaflose Nächte beim Thema Sicherheit.
KI Agent Sicherheit: Risiken, Schutzmaßnahmen und typische Fehler
Ein KI-Agent, der ohne klare Grenzen arbeitet, wird schnell zum Risiko. Das gilt nicht nur für Konzerne. Schon beim Basteln eines eigenen KI-Agents zu Hause kann eine falsche Einstellung dazu führen, dass Daten offenliegen, Mails ungewollt rausgehen oder Systeme blockiert werden.
- Offene Schnittstellen: Wer mit n8n oder Copilot arbeitet und zu viele APIs freigibt, lädt Datenlecks praktisch ein.
- Zu breite Rechte: Ein Beispiel aus dem Alltag: Ein KI-Agent bekommt Zugriff auf das komplette SharePoint statt nur auf einen Ordner – und schon tauchen vertrauliche Dateien an Stellen auf, wo sie keiner sehen sollte.
- Fehlende Freigaben: Wenn der Agent automatisch Mails verschickt oder Zahlungen auslöst, fehlt die letzte Kontrolle durch einen Menschen. Genau da passieren die teuersten Fehler.
- Keine Protokollierung: Ohne Logfile bleibt oft unklar, wann und wie der Agent Mist gebaut hat. Bei einer DSGVO-Anfrage stehst du dann ohne Nachweis da.
Wer einen KI-Agent baut, sollte sich an die Regel halten: „So wenig Rechte wie möglich, so viel Kontrolle wie nötig.“ Alles andere rächt sich früher oder später.
Self-Hosting wird oft unterschätzt. Gerade bei sensiblen Daten ist das meist der einzige Weg, wirklich die Kontrolle zu behalten. Bei innoGPT läuft das Hosting DSGVO-konform, und Freigaben lassen sich rollenbasiert steuern – egal ob du mit ChatGPT oder Claude arbeitest. Ehrlich gesagt, der größte Fehler entsteht, wenn IT oder Datenschutz nicht von Anfang an mit am Tisch sitzen. Wer einen KI-Agent bauen Kurs besucht oder einen Agenten bauen lässt, sollte immer gezielt nach echten Sicherheitsmechanismen fragen, nicht nur nach hübschen Demo-Workflows.
KI Agent Berechtigungen: Rechte, Rollen und Freigaben richtig steuern
Wenn du einen KI-Agent aufsetzt, kommst du um das Thema Berechtigungen nicht herum. Ohne klare Rechteverwaltung riskierst du Datenchaos, Kontrollverlust und unschöne Überraschungen. Ob du mit ChatGPT, Claude oder Copilot arbeitest – die Grundregel bleibt: Was der Agent darf, muss eindeutig festgelegt sein.
- Minimalprinzip: Der KI-Agent erhält nur Zugriff auf die Daten und Tools, die er tatsächlich benötigt.
- Rollenbasiert: Definiere Rollen wie „Leser“, „Bearbeiter“ oder „Admin“. Sonst hast du bald das totale Berechtigungs-Wirrwarr.
- Freigaben dokumentieren: Wer gibt was frei? Ohne Nachweis wird die nächste DSGVO-Prüfung zum Problem.
- API-Token und Secrets: Niemals im Klartext ablegen. Nutze verschlüsselte Vaults oder sichere Umgebungsvariablen.
- Mensch im Loop: Für kritische Aktionen wie Zahlungen oder Vertragsabschlüsse immer einen manuellen Freigabeprozess einbauen.
„Ein KI-Agent ohne klar definierte Rechte ist wie ein Praktikant mit Generalschlüssel. Früher oder später passiert ein Malheur.“
Mit Tools wie n8n, Copilot Studio oder innoGPT steuerst du Rollen direkt im System. Beim KI-Agent-Bau mit ChatGPT oder Claude solltest du immer hinterfragen, auf welche Berechtigungen der Agent tatsächlich zugreift. Aus meiner Erfahrung scheitern viele Projekte genau an diesem Punkt – besonders, wenn mehrere Abteilungen mitmischen oder du schnell einen KI-Agent für den Eigengebrauch aufsetzen willst. Lieber am Anfang eine Stunde in die Rechte-Architektur investieren, als später tagelang Fehler ausbügeln.
Agenten Governance: Kontrolle, Monitoring und Verantwortlichkeiten
Ohne klare Agenten Governance wird dein KI-Agent schnell zum Selbstläufer. Governance heißt: Wer übernimmt Verantwortung, wie wird überwacht und wer greift ein, wenn der Agent Unsinn macht? Sobald ein KI-Agent auf sensible Daten zugreift oder mehrere Tools steuert, brauchst du feste Regeln – und das ab dem ersten Tag.
- Verantwortlichkeiten festlegen: Jede Aufgabe bekommt einen festen Owner, der Freigaben und Kontrolle übernimmt.
- Monitoring einbauen: Logfiles, Alerts und regelmäßige Reports sind Pflicht – egal ob mit n8n, Copilot Studio oder einem eigenen KI-Agenten.
- Regelmäßige Reviews: Mindestens einmal pro Quartal prüfen, ob der Agent noch das macht, was er soll.
- Notfall-Plan dokumentieren: Wer darf den Agenten stoppen oder Rechte entziehen, falls etwas schiefläuft?
- Rollen und Rechte regelmäßig checken: Gerade bei Plattformen wie ChatGPT oder Claude ändern sich APIs und Berechtigungen oft. Nachziehen ist Pflicht.
„Ein KI-Agent ohne Governance ist wie ein Server ohne Backup. Läuft, bis es kracht. Kontrolle rettet dir den Job.“
Was oft schiefgeht: Die Verantwortung landet beim IT-Team, aber keiner fühlt sich wirklich zuständig. Bei innoGPT gibt es immer einen festen Customer-Success-Manager als Ansprechpartner. Ehrlich gesagt spart das im Ernstfall Nerven und verhindert, dass ein KI-Agent mit ChatGPT plötzlich zur Schatten-IT wird. Wer Governance ignoriert, riskiert nicht nur Ärger mit der DSGVO, sondern auch Produktionsausfälle. Für mich steht fest: Agenten Governance ist keine Option, sondern Pflicht – egal ob zu Hause, im Kurs oder im Unternehmen.
Anbieter-Check: Welche KI-Anbieter und Plattformen sind wirklich sicher?
Wenn du einen KI-Agent bauen willst, stehst du vor einer echten Auswahlfrage: Welche KI-Anbieter gibt es aktuell, und wie steht es um deren Sicherheit? 2026 sieht die Landschaft anders aus als noch vor zwei Jahren – einige große Namen sind verschwunden, andere haben übernommen.
- n8n: No-Code-Klassiker, setzt auf Self-Hosting, rollenbasierte Berechtigungen und Einstiegspreise ab etwa 20 €/Monat.
- Microsoft Copilot Studio: Tiefe Integration in Office und Azure, bringt Enterprise-Features wie VPC, Rechteverwaltung und DSGVO-Modus mit, startet aber erst ab dem mittleren Preissegment (ab ca. 200 $ Credit Packs/Monat).
- Claude (Cowork, Skills, Agent SDK): Geeignet für KI-Agenten mit ChatGPT-ähnlicher Logik, bietet granulare Freigaben und DSGVO-Optionen. Self-Hosting bleibt (Stand Oktober 2026) noch eingeschränkt.
- Dify, Flowise, Zapier Agents, Gumloop: Praktisch, wenn du einen eigenen KI-Agenten bauen willst, der viele Tools verbindet – oft mit Free-Tier oder günstigen Workspaces.
- innoGPT: Mein Favorit für Unternehmen, die Wert auf Premium-Support und echte Compliance legen. Hier bekommst du nicht nur eine Plattform, sondern einen festen Ansprechpartner, der dich durch Freigaben, Rechte und Notfallpläne führt.
„Ein KI-Agent ist nur so sicher wie die Plattform, auf der er läuft. Ohne Self-Hosting oder dedizierten Compliance-Support riskierst du schnell ein DSGVO-Desaster.“
Meiner Meinung nach zählt bei der Auswahl nicht nur die Feature-Liste, sondern vor allem Kontrolle über Daten, Rechte und menschliche Freigaben. Ein häufiger Fehler: US-Anbieter werden blind gewählt, ohne zu prüfen, ob der Agent später Zugriff auf sensible Daten oder Cloud-APIs außerhalb der EU bekommt.
Wer wirklich sichere KI-Agenten bauen will, braucht Self-Hosting, differenzierte Rollen und klare Freigabeprozesse. Alles andere ist ein Risiko, das sich spätestens beim nächsten Audit rächt.
Rechtliche und ethische Aspekte beim Einsatz von KI-Agenten
Wer einen KI-Agent baut, steckt mitten im Dreieck aus Technik, Recht und Ethik. Es zählt nicht nur, was technisch geht, sondern was erlaubt ist und sich sauber belegen lässt. 2026 sind die Vorgaben schärfer, die Haftung klar geregelt und Transparenz ist Pflicht.
- DSGVO-Konformität ist nicht verhandelbar. Du darfst nur Daten nutzen, für die eine klare Rechtsgrundlage vorliegt.
- Protokollierung jeder Aktion: Ein KI-Agent braucht lückenlose Logs. Nur so kannst du im Ernstfall zeigen, was gelaufen ist.
- Transparenzpflicht: Nutzer müssen klar erkennen, ob sie mit einem KI-Agenten oder einem Menschen sprechen.
- Haftung und Verantwortung: Wer den Agenten betreibt, steht für Fehler, Datenpannen oder unerwünschte Aktionen gerade.
- Freigabeprozesse: Kritische Schritte wie das Versenden von Mails oder Vertragsabschlüsse brauchen immer eine menschliche Freigabe.
- Bias und Diskriminierung: Prüfe regelmäßig, ob der KI-Agent Vorurteile oder diskriminierende Muster übernimmt. Das ist nicht nur eine Frage der Haltung, sondern auch rechtlich relevant.
„Ein KI-Agent ohne klare Compliance-Checks ist wie ein Azubi ohne Aufsicht im Tresorraum.“
Meiner Meinung nach unterschätzen viele Teams die rechtlichen Fallstricke beim Bau eines KI-Agenten. Wer etwa mit ChatGPT, Claude oder Copilot Studio arbeitet, muss die Plattformregeln und Exportvorgaben im Blick haben. Sonst gibt es schnell Ärger mit dem Datenschutz oder sogar der EU.
Bei innoGPT ist die DSGVO-Konformität und die rollenbasierte Rechtevergabe von Anfang an eingebaut. So bleibt der Fokus auf der eigentlichen Arbeit. Wer auf Free-Tier-Angebote setzt, muss meist selbst nachbessern. Das Risiko sollte niemand unterschätzen.
FAQ: Die häufigsten Fragen zum sicheren Bau von KI-Agenten
Fazit
Wer heute einen KI-Agenten baut, muss sich nicht mehr fragen, ob das sinnvoll ist, sondern wie sauber und sicher das Ganze läuft. Zeiten, in denen du einfach einen ChatGPT-Agenten zusammenklickst und dann hoffst, dass schon nichts schiefgeht, sind vorbei. 2026 zählt nur noch: klare Rechte, dokumentierte Freigaben und ein Monitoring, das nicht erst nach dem Schaden anspringt.
- Minimalrechte für Agenten sind Pflicht – alles andere lädt zum Datenchaos und zu Sicherheitslücken ein.
- Self-Hosting oder geprüfte Anbieter sind gesetzt, wenn Datenschutz und Compliance nicht verhandelbar sind.
- Manuelle Freigaben für kritische Aktionen verhindern echte Katastrophen.
- Rollenbasierte Berechtigungen und klare Verantwortlichkeiten ersparen dir später stundenlange Fehlersuche.
- Monitoring und Protokollierung sind Pflicht, damit du im Ernstfall belegen kannst, wer was gemacht hat.
Ein KI-Agent ohne saubere Rechte ist wie ein Praktikant mit Generalschlüssel. Das Problem fällt meistens erst auf, wenn es richtig weh tut.
Ob du mit n8n, Copilot oder Claude arbeitest, ist am Ende weniger entscheidend als dein Governance-Konzept. Plattformen wie innoGPT liefern dir Sicherheit und Compliance-Features direkt mit – das spart Nerven und schützt vor echten Kostenfallen. Ehrlich gesagt: Der Aufwand für ein sauberes Setup zahlt sich immer aus, egal ob du einen KI-Agenten kostenlos testest oder im Enterprise-Umfeld groß ausrollst.
Das könnte dich auch interessieren
Quellen
Über den Autor
Tim Geier
Tim & KIEr ist studierter Medienmanager und tief in der KI-Praxis: Tim begleitet Unternehmen dabei, KI sicher und DSGVO-konform auszurollen, und übersetzt komplexe KI-Themen in verständliche, umsetzbare Schritte.
Dieser Beitrag wurde von Tim und KI gemeinsam erstellt.
Wöchentliche KI-News ins Postfach
Neue Modelle, Praxistipps & Experteneinschätzungen — kostenlos für alle.
Weitere Artikel: KI Agenten
KI Agent erstellen der wirklich funktioniert
Möchten Sie einen KI Agent erstellen? Unser Guide zeigt Ihnen, wie Sie mit innoGPT leistungsstarke, autonome Agenten bauen, die echten Mehrwert liefern.
Ai wird umbenannt - KI Superintelligenz 2026
KI Superintelligenz ersetzt AI in US-Dokumenten als politisches Signal✓ Technik bleibt gleich, Chancen & Risiken im Fokus➨ Jetzt mehr erfahren!
Fusion 360 MCP, so verbindest du CAD mit KI-Agenten ohne Bastelchaos
Fusion 360 MCP ermöglicht KI-Agenten direkten Zugriff auf CAD-Daten. Entdecke die Vorteile und setze jetzt auf effiziente Integration! ➨ Jetzt lesen!
KI-Agenten auf dem eigenen Server erstellen: Hermes Agent
Wie du den Open-Source-KI-Agenten Hermes auf einem eigenen Linux-Server installierst, mit Discord verbindest und DSGVO-konform betreibst – Schritt für Schritt.
KI-Agents in der Praxis: Wie intelligente Assistenten Unternehmen revolutionieren
Was ist ein KI-Agent? Erfahre, wie diese autonomen Helfer dein Business verändern und warum Datensicherheit dabei entscheidend ist.
Alle Themen
Bereit für KI im Unternehmen?
Erleben Sie innoGPT in Aktion und entdecken Sie, wie KI Ihre Arbeit transformiert.
Demo buchen