Eine Datenschutz-Folgenabschätzung ist vor dem Einsatz einer KI-Anwendung erforderlich, wenn die Verarbeitung personenbezogener Daten voraussichtlich ein hohes Risiko verursacht. Gemeint ist ein Risiko für die Rechte und Freiheiten betroffener Personen, nicht für das Unternehmen.
Die rechtliche Grundlage steht in Artikel 35 DSGVO. Ob eine Datenschutz-Folgenabschätzung nötig ist, hängt vom konkreten Einsatz ab: Welche Daten verarbeitet die KI, welchem Zweck dient die Verarbeitung und welche Folgen hat sie für Betroffene?
Der Einsatz von KI allein löst keine DSFA-Pflicht aus. Entscheidend ist das Risiko der konkreten Datenverarbeitung.
Ein Beispiel: Eine KI bewertet Bewerbungen und sortiert Kandidaten für eine Auswahl vor. Hier musst du genau prüfen, wie das Ranking die Bewerber betrifft.
Bei einer Formulierungshilfe für Texte ohne Personenbezug verarbeitet die KI keine personenbezogenen Daten. Dann liegt keine Verarbeitung personenbezogener Daten vor.
Verantwortlich für die DSFA ist das Unternehmen, das Zwecke und Mittel der Verarbeitung festlegt. Ich finde: Diese Entscheidung gehört vor den Rollout, nicht in die Ablage nach dem ersten Test mit echten Bewerbungsdaten.
Prüfe vorab, welche Daten tatsächlich in der Anwendung landen. Auch ein als Schreibassistent bezeichnetes Werkzeug verarbeitet personenbezogene Daten, sobald du Kundenanfragen mit Namen eingibst.
TLDR: Die Entscheidung bei KI-Anwendungen
Eine Datenschutz-Folgenabschätzung ist vor der Verarbeitung erforderlich, wenn betroffenen Personen voraussichtlich ein hohes Risiko droht. Entscheidend ist der konkrete Umgang mit Daten, nicht das Etikett „KI“.
Diese Punkte helfen dir bei der ersten Einschätzung:
- Prüfe, ob die KI sensible Daten verarbeitet, etwa Gesundheitsdaten im Kundenservice.
- Untersuche, ob das System Personen bewertet und welche Entscheidungen auf dieser Bewertung beruhen.
- Prüfe, ob die KI Menschen systematisch überwacht oder ihr Verhalten auswertet.
- Vergleiche den Einsatz mit der DSFA-Liste deiner zuständigen Datenschutzaufsicht.
Für die DSFA zählt die Datenverarbeitung, nicht die Bezeichnung „KI“.
Treffen zwei Risikokriterien zusammen, spricht das deutlich für eine DSFA-Pflicht. Ein einzelnes Kriterium schließt die Pflicht jedoch nicht aus. Dokumentiere deshalb auch, warum du auf eine DSFA verzichtest.
Beispiel: Ein KI-System wertet umfangreich Gesundheitsdaten aus, um Kundenprofile zu erstellen. Sensible Daten und Personenbewertung treffen hier zusammen. Diese Kombination erfordert eine sorgfältige Vorprüfung.
Bleibt nach den geplanten Schutzmaßnahmen ein hohes Risiko bestehen, musst du vor Beginn der Verarbeitung die Aufsichtsbehörde konsultieren. Eine Einstufung nach dem EU-KI-Recht ersetzt die Datenschutzprüfung nicht.
Wann eine Datenschutz Folgenabschätzung rechtlich erforderlich wird
Eine Datenschutz-Folgenabschätzung ist erforderlich, wenn die Verarbeitung personenbezogener Daten voraussichtlich ein hohes Risiko für Betroffene verursacht. Artikel 35 DSGVO nennt dafür konkrete Fälle.
Artikel 35 Absatz 3 DSGVO nennt insbesondere diese Fälle:
- Eine systematische und umfassende Bewertung persönlicher Aspekte, wenn darauf Entscheidungen mit rechtlicher oder ähnlich erheblicher Wirkung beruhen.
- Eine umfangreiche Verarbeitung besonderer Datenkategorien oder personenbezogener Daten über Straftaten und strafrechtliche Verurteilungen.
- Eine systematische und umfangreiche Überwachung öffentlich zugänglicher Bereiche.
Zum ersten Fall zählt auch Profiling. Ein Unternehmen lässt Bewerbungen systematisch und umfassend durch eine KI bewerten. Auf Grundlage dieser Bewertung lehnt das Unternehmen Bewerbungen ab.
Dieser Verarbeitungsvorgang erfordert eine DSFA.
Auch die Entscheidung gegen eine DSFA muss dokumentiert werden.
Die gesetzliche Aufzählung ist nicht abschließend. Prüfe deshalb die DSFA-Liste deiner zuständigen Aufsichtsbehörde. Gleiche die dort beschriebenen Verarbeitungsvorgänge mit deinem Einsatz ab.
Veränderte Datenquellen oder ein neuer Zweck erfordern eine erneute Risikoeinschätzung. Ich finde, diese Prüfung gehört in die Dokumentation, nicht nur in den Kopf des Projektteams.
Datenschutz Folgenabschätzung bei KI richtig einordnen
Die Datenschutz-Folgenabschätzung (DSFA) dokumentiert die Folgen einer konkreten Datenverarbeitung für betroffene Personen. Sie bewertet Risiken und hält Maßnahmen fest, die diese Risiken verringern sollen.
Artikel 35 Absatz 7 DSGVO nennt vier Mindestbestandteile. Eine DSFA enthält:
- Eine systematische Beschreibung der Verarbeitung und ihrer Zwecke.
- Eine Bewertung, ob die Verarbeitung für diese Zwecke notwendig und verhältnismäßig ist.
- Eine Bewertung der Risiken für die Rechte und Freiheiten der betroffenen Personen.
- Die geplanten Maßnahmen zum Schutz personenbezogener Daten und zum Nachweis der DSGVO-Einhaltung.
Ein Datenschutz-Folgenabschätzung-Beispiel aus dem Arbeitsalltag: Eine KI erstellt Protokolle aus internen Meetings. Die DSFA beschreibt, welche personenbezogenen Angaben in den Aufzeichnungen stehen und wer die Protokolle lesen darf.
Ein Risiko besteht darin, dass vertrauliche Gesprächsinhalte an Unbefugte gelangen. Eingeschränkte Zugriffsrechte sind eine mögliche Maßnahme. Die Bewertung hält fest, welches Risiko nach dieser Maßnahme verbleibt.
Eine DSFA ist keine Verarbeitungserlaubnis. Sie ersetzt weder eine Rechtsgrundlage noch die übrigen Datenschutzpflichten.
Auch die Einordnung als Hochrisiko-System nach dem EU-KI-Recht ersetzt die DSFA nach DSGVO nicht. Dokumentiere beide Prüfungen getrennt. So bleibt nachvollziehbar, welche Anforderungen zum Datenschutz gehören und welche aus dem KI-Recht folgen.
DSFA KI: Diese Einsatzfälle sind besonders kritisch
Eine DSFA für KI liegt besonders nahe, wenn ein System Menschen bewertet oder ihre Chancen beeinflusst. Treffen mehrere Risikofaktoren zusammen, verschärft sich die Prüfung.
Diese Datenschutz-Folgenabschätzung-Beispiele zeigen, worauf du bei der Vorprüfung achten solltest:
- Bewerbungsauswahl: Eine KI sortiert Lebensläufe und schlägt vor, wen die Personalabteilung einlädt.
- Kundenbewertung: Ein System erstellt Profile aus Kaufverhalten und beeinflusst damit die Vergabe von Verträgen.
- Gesundheitsdaten: Eine KI wertet Krankmeldungen oder andere Gesundheitsinformationen von Beschäftigten umfangreich aus.
- Überwachung: Eine KI analysiert systematisch Videoaufnahmen aus öffentlich zugänglichen Bereichen.
Beim Bewerbungsscreening treffen Bewertung und ein Abhängigkeitsverhältnis der Bewerbenden zusammen. Prüfe, welche Unterlagen die KI auswertet. Prüfe auch, ob ein niedriger Rang faktisch zum Ausschluss führt.
Eine bloß abgenickte KI-Rangliste reicht nicht. Beschäftigte sollten die Bewertung tatsächlich prüfen und fehlerhafte Zuordnungen korrigieren können.
Die menschliche Prüfung beseitigt das Risiko nicht automatisch.
Die Leitlinien der Artikel-29-Datenschutzgruppe nennen neun Risikokriterien. Treffen mindestens zwei Kriterien zu, spricht das häufig für eine DSFA. Eine starre Pflicht ab zwei Kriterien besteht nicht. Auch ein einzelner Faktor reicht bei entsprechend hohem Risiko aus.
KI Datenschutz Risiken entlang des Datenflusses prüfen
KI-Datenschutz-Risiken entstehen entlang des gesamten Datenflusses, nicht nur bei der Verarbeitung im Modell. Prüfe, welche personenbezogenen Daten eingehen, wo sie gespeichert werden und wer die Ergebnisse sieht.
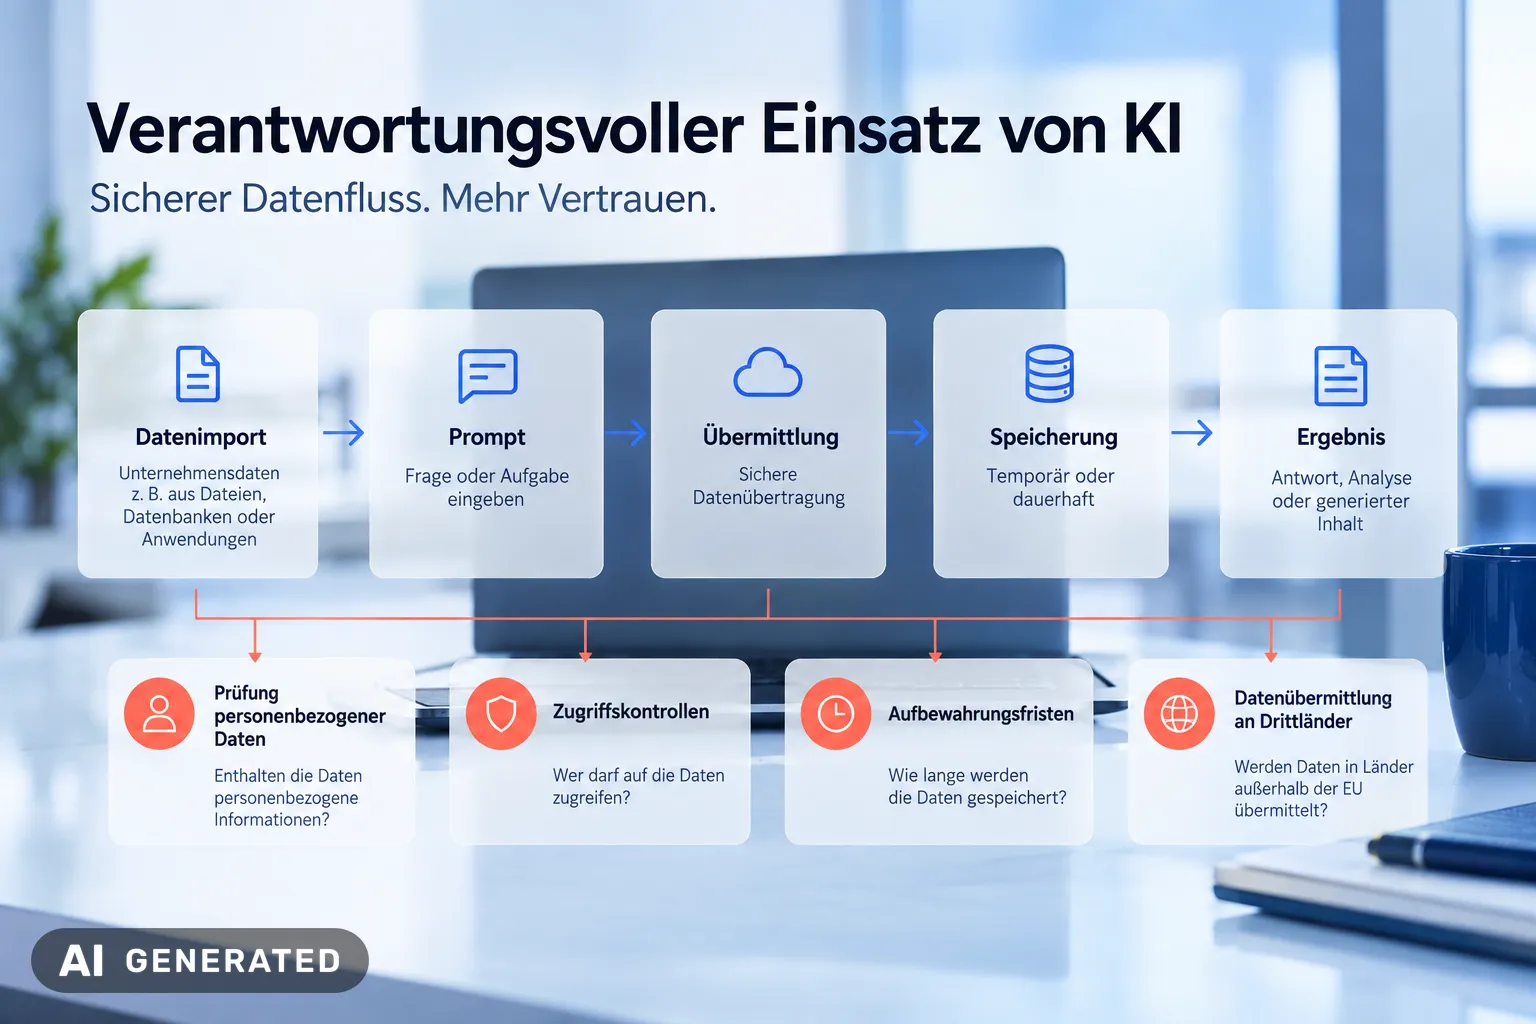
Für eine DSFA bei KI hilft eine Übersicht vom Datenursprung bis zur Ausgabe. Halte für jede Station fest, welche Systeme und Personen Zugriff haben:
- Datenimport: Prüfe, welche Dokumente eingebunden werden und ob sie personenbezogene Angaben enthalten.
- Prompt: Begrenze Eingaben auf Daten, die für die Aufgabe erforderlich sind.
- Übermittlung: Kläre, welche Dienstleister Daten erhalten und ob eine Übermittlung in Drittländer stattfindet.
- Speicherung: Prüfe Aufbewahrungsfristen, Protokolle und eine mögliche Nutzung für das Modelltraining.
- Ergebnis: Lege Zugriffsrechte fest und prüfe personenbezogene Aussagen vor der Weitergabe.
Ein Beispiel: Dein Support lässt eine Kundenbeschwerde zusammenfassen. Entferne unnötige Kontaktdaten und prüfe, ob die Zusammenfassung falsche Vorwürfe enthält.
Das Ersetzen von Namen macht Daten nicht automatisch anonym.
innoGPT verbindet Unternehmenswissen mit KI-Modellen. Prüfe für deinen konkreten Einsatz trotzdem Datenquellen, Berechtigungen und Einstellungen.
DSFA für KI Schritt für Schritt erstellen
Eine DSFA für KI übersetzt den beschriebenen Datenfluss in konkrete Risiken und überprüfbare Schutzmaßnahmen. Sie muss vor Beginn der Verarbeitung vorliegen.
Beispiel: Eine KI wertet interne Projektnotizen aus und schlägt Beschäftigte für neue Aufgaben vor. Für die Datenschutz-Folgenabschätzung gehst du so vor:
- Verarbeitung beschreiben: Halte Zweck, Datenarten, betroffene Personen, Empfänger und Speicherdauer fest.
- Notwendigkeit prüfen: Dokumentiere die Rechtsgrundlage und prüfe, ob weniger personenbezogene Daten für die Aufgabe ausreichen.
- Risiken bewerten: Beschreibe mögliche Nachteile für Beschäftigte sowie deren Eintrittswahrscheinlichkeit und Schwere.
- Maßnahmen festlegen: Beschränke Zugriffe und lege fest, wer KI-Vorschläge anhand der Quellen überprüft.
- Restrisiko einschätzen: Bewerte erneut, welche Risiken nach Umsetzung der Maßnahmen verbleiben.
- Prüfung dokumentieren: Halte Entscheidungen und offene Punkte fest und überprüfe sie bei wesentlichen Änderungen.
Eine falsche Aufgabenzuordnung ist nicht nur ein technischer Fehler. Sie kann dazu führen, dass Beschäftigte bei der Projektvergabe übergangen werden.
„Menschliche Prüfung“ ist keine ausreichende Maßnahme, wenn niemand festlegt, wer prüft und wie Fehler gemeldet werden.
Ich finde: Halte fest, wer Vorschläge prüft, wie Fehler gemeldet werden und ob die Prüfung tatsächlich stattfindet.
Datenschutz Folgenabschätzung Muster sinnvoll nutzen
Ein Datenschutz-Folgenabschätzung-Muster spart Arbeit, wenn es den tatsächlichen KI-Einsatz abbildet. Eine ausgefüllte Vorlage belegt jedoch nicht, dass die Bewertung zu deiner Verarbeitung passt.
Eine Datenschutz-Folgenabschätzung-Vorlage in Word oder Excel dokumentiert die Bewertung. Das Dateiformat sagt nichts über ihre Qualität aus. Prüfe vor der Auswahl, ob die Vorlage folgende Angaben zulässt:
- Konkreter Zweck und betroffene Personengruppen statt einer allgemeinen Beschreibung der KI.
- KI-spezifische Datenflüsse, einschließlich Eingaben, Ausgaben und beteiligter Dienstleister.
- Nachvollziehbare Risiken für Betroffene und passende Schutzmaßnahmen.
- Begründungen, offene Fragen und Platz für spätere Änderungen.
Beispiel: Dein Team nutzt innoGPT für Meeting-Protokolle. Die Vorlage sollte festhalten, welche Gesprächsinhalte eingehen und wer die Protokolle erhält. Ein Muster für Videoüberwachung beantwortet diese Fragen nicht automatisch.
Ein Datenschutz-Folgenabschätzung-Muster aus Österreich oder Niedersachsen bleibt zunächst eine Arbeitshilfe. Prüfe, ob es zum Einsatzort, zur zuständigen Aufsicht und zu deiner Verarbeitung passt.
Ein leeres Feld ist ehrlicher als eine Standardantwort ohne Prüfung.
Markiere fehlende Angaben und kläre sie vor der Freigabe der Verarbeitung. Sonst dokumentierst du nur eine Annahme.
Rollen, Freigaben und Dokumentation im Unternehmen
Der Verantwortliche trägt die Verantwortung für die Datenschutz-Folgenabschätzung. Die beteiligten Fachleute liefern die fachlichen und technischen Grundlagen.
Die Ausarbeitung lässt sich delegieren, die Verantwortung für das Ergebnis nicht.
Nach Artikel 35 DSGVO führt der Verantwortliche die Datenschutz-Folgenabschätzung durch, etwa dein Unternehmen. Fachleute dürfen die Ausarbeitung übernehmen. Für das Ergebnis bleibt dein Unternehmen verantwortlich.
- Der Fachbereich beschreibt den Zweck und die geplante Nutzung der KI-Ergebnisse.
- Die IT dokumentiert technische Abläufe, Zugriffsrechte und beteiligte Dienstleister.
- Die Informationssicherheit prüft Schutzmaßnahmen und deren Umsetzung.
- Der Datenschutzbeauftragte berät bei der DSFA und überwacht ihre Durchführung.
Ein Beispiel aus dem Vertrieb: Eine KI priorisiert Kundenanfragen. Der Fachbereich erklärt das Auswahlverfahren. Die IT dokumentiert die Datenzugriffe.
Der Datenschutzbeauftragte bewertet beratend, ob die Einschätzung nachvollziehbar ist. Die Entscheidung über den Einsatz trifft er nicht.
Halte in der Freigabedokumentation fest, wer welche Maßnahme umsetzt. Dokumentiere auch, bis wann die Maßnahme geprüft wird und wer den Einsatz freigibt.
Ändern sich Zweck, Datenzugriff oder Risikolage, prüfst du die DSFA erneut. Bei Beschäftigtendaten prüfst du auch mögliche Beteiligungsrechte des Betriebsrats.
Restrisiko und Konsultation der Aufsichtsbehörde
Bleibt trotz geplanter Schutzmaßnahmen ein hohes Risiko für Rechte und Freiheiten Betroffener bestehen, musst du die Aufsichtsbehörde konsultieren. Artikel 36 DSGVO verlangt die Konsultation vor Beginn der Verarbeitung.
Das Restrisiko bleibt nach Berücksichtigung aller Schutzmaßnahmen bestehen. Bewerte, wie wahrscheinlich ein Schaden eintritt und wie schwer er Betroffene trifft.
Ein Beispiel: Eine KI bewertet Bewerbungen anhand personenbezogener Daten. Beschränkte Zugriffsrechte schützen die Daten, verhindern aber keine systematische Benachteiligung durch fehlerhafte Bewertungen. Bleibt dieses Risiko trotz weiterer Maßnahmen hoch, ist die vorherige Konsultation erforderlich.
Für die Anfrage bei der zuständigen Aufsichtsbehörde braucht dein Unternehmen unter anderem:
- Die Datenschutz-Folgenabschätzung mit der Begründung für das verbleibende hohe Risiko.
- Angaben zu Zweck, Ablauf und Verantwortlichkeiten der Verarbeitung.
- Eine Beschreibung der vorgesehenen Schutzmaßnahmen und Kontaktdaten des Datenschutzbeauftragten, falls vorhanden.
Hält die Aufsichtsbehörde die geplante Verarbeitung für rechtswidrig, erteilt sie schriftliche Empfehlungen. Artikel 36 sieht dafür grundsätzlich acht Wochen vor. Bei komplexen Fällen ist eine Verlängerung um sechs Wochen möglich.
Eine Konsultation ist keine automatische Freigabe. Starte die Verarbeitung nicht, während die Behörde den Fall prüft.
FAQ zur DSFA bei KI-Anwendungen
Fazit
Eine Datenschutz-Folgenabschätzung ist vor dem KI-Einsatz erforderlich, wenn die Verarbeitung voraussichtlich ein hohes Risiko für Betroffene verursacht. Entscheidend sind die Daten, der Zweck und die möglichen Folgen, nicht das KI-Label.
Für die Entscheidung brauchst du eine konkrete Beschreibung des Einsatzes. Soll eine KI Supportanfragen auswerten, prüfst du die personenbezogenen Inhalte und die Empfänger der Auswertung. So erkennst du, welche Verarbeitung dein Team bewerten muss.
Eine Vorlage ersetzt keine Risikobewertung. Sie hilft dir, die richtigen Fragen zu stellen.
Eine Datenschutz-Folgenabschätzung-Vorlage unterstützt dich bei der Dokumentation. Auch eine Datenschutz-Folgenabschätzung-Vorlage für Word bleibt ein Arbeitsmittel. Trage die tatsächlichen Datenflüsse und Schutzmaßnahmen deines Unternehmens ein.
Ich finde, die Reihenfolge ist klar:
- Beschreibe den Einsatz.
- Bewerte die Risiken.
- Lege Maßnahmen fest, bevor personenbezogene Daten verarbeitet werden.
Dokumentiere auch, warum du eine DSFA für erforderlich hältst oder nicht. So bleibt die Entscheidung für dein Team nachvollziehbar.
innoGPT unterstützt Unternehmen bei der Integration von KI-Modellen und Unternehmenswissen. Für die DSFA zählt trotzdem die konkrete Verwendung im Unternehmen. Bleibt das Risiko trotz Schutzmaßnahmen hoch, musst du vor Beginn der Verarbeitung die Aufsichtsbehörde konsultieren.
Quellen
Über den Autor
Tim Geier
Tim & KIEr ist studierter Medienmanager und tief in der KI-Praxis: Tim begleitet Unternehmen dabei, KI sicher und DSGVO-konform auszurollen, und übersetzt komplexe KI-Themen in verständliche, umsetzbare Schritte.
Dieser Beitrag wurde von Tim und KI gemeinsam erstellt.
Wöchentliche KI-News ins Postfach
Neue Modelle, Praxistipps & Experteneinschätzungen — kostenlos für alle.
Ähnliche Beiträge
ChatGPT und Datenschutz in Deutschland: Warum europäische Unternehmen sichere KI-Alternativen brauchen
Erfahren Sie alles zum ChatGPT Datenschutz in Deutschland und warum Unternehmen Alternativen prüfen sollten. Jetzt mehr entdecken!
Claude DSGVO: So prüfst du Anthropic Claude im Unternehmen
Claude DSGVO ✓ Datenfluss, Verträge & EU-Hosting prüfen für sicheren Einsatz. Vermeide Schatten-IT und Risiken! ➨ Jetzt mehr erfahren!
Datenschutz vs. Informationssicherheit: Warum Ihr KI-Tool beide Welten beherrschen muss
unterschied datenschutz und informationssicherheit erklärt: Lernen Sie, wie KI Tools Datenschutz und Sicherheit ausbalancieren, praxisnahe Tipps.
Alle Themen
Bereit für KI im Unternehmen?
Erleben Sie innoGPT in Aktion und entdecken Sie, wie KI Ihre Arbeit transformiert.
Demo buchen